Registro abierto Winter Gathering · Cuautla, Morelos · 7 de noviembre 2026 Registrarme → +1 evento
En el mundo.

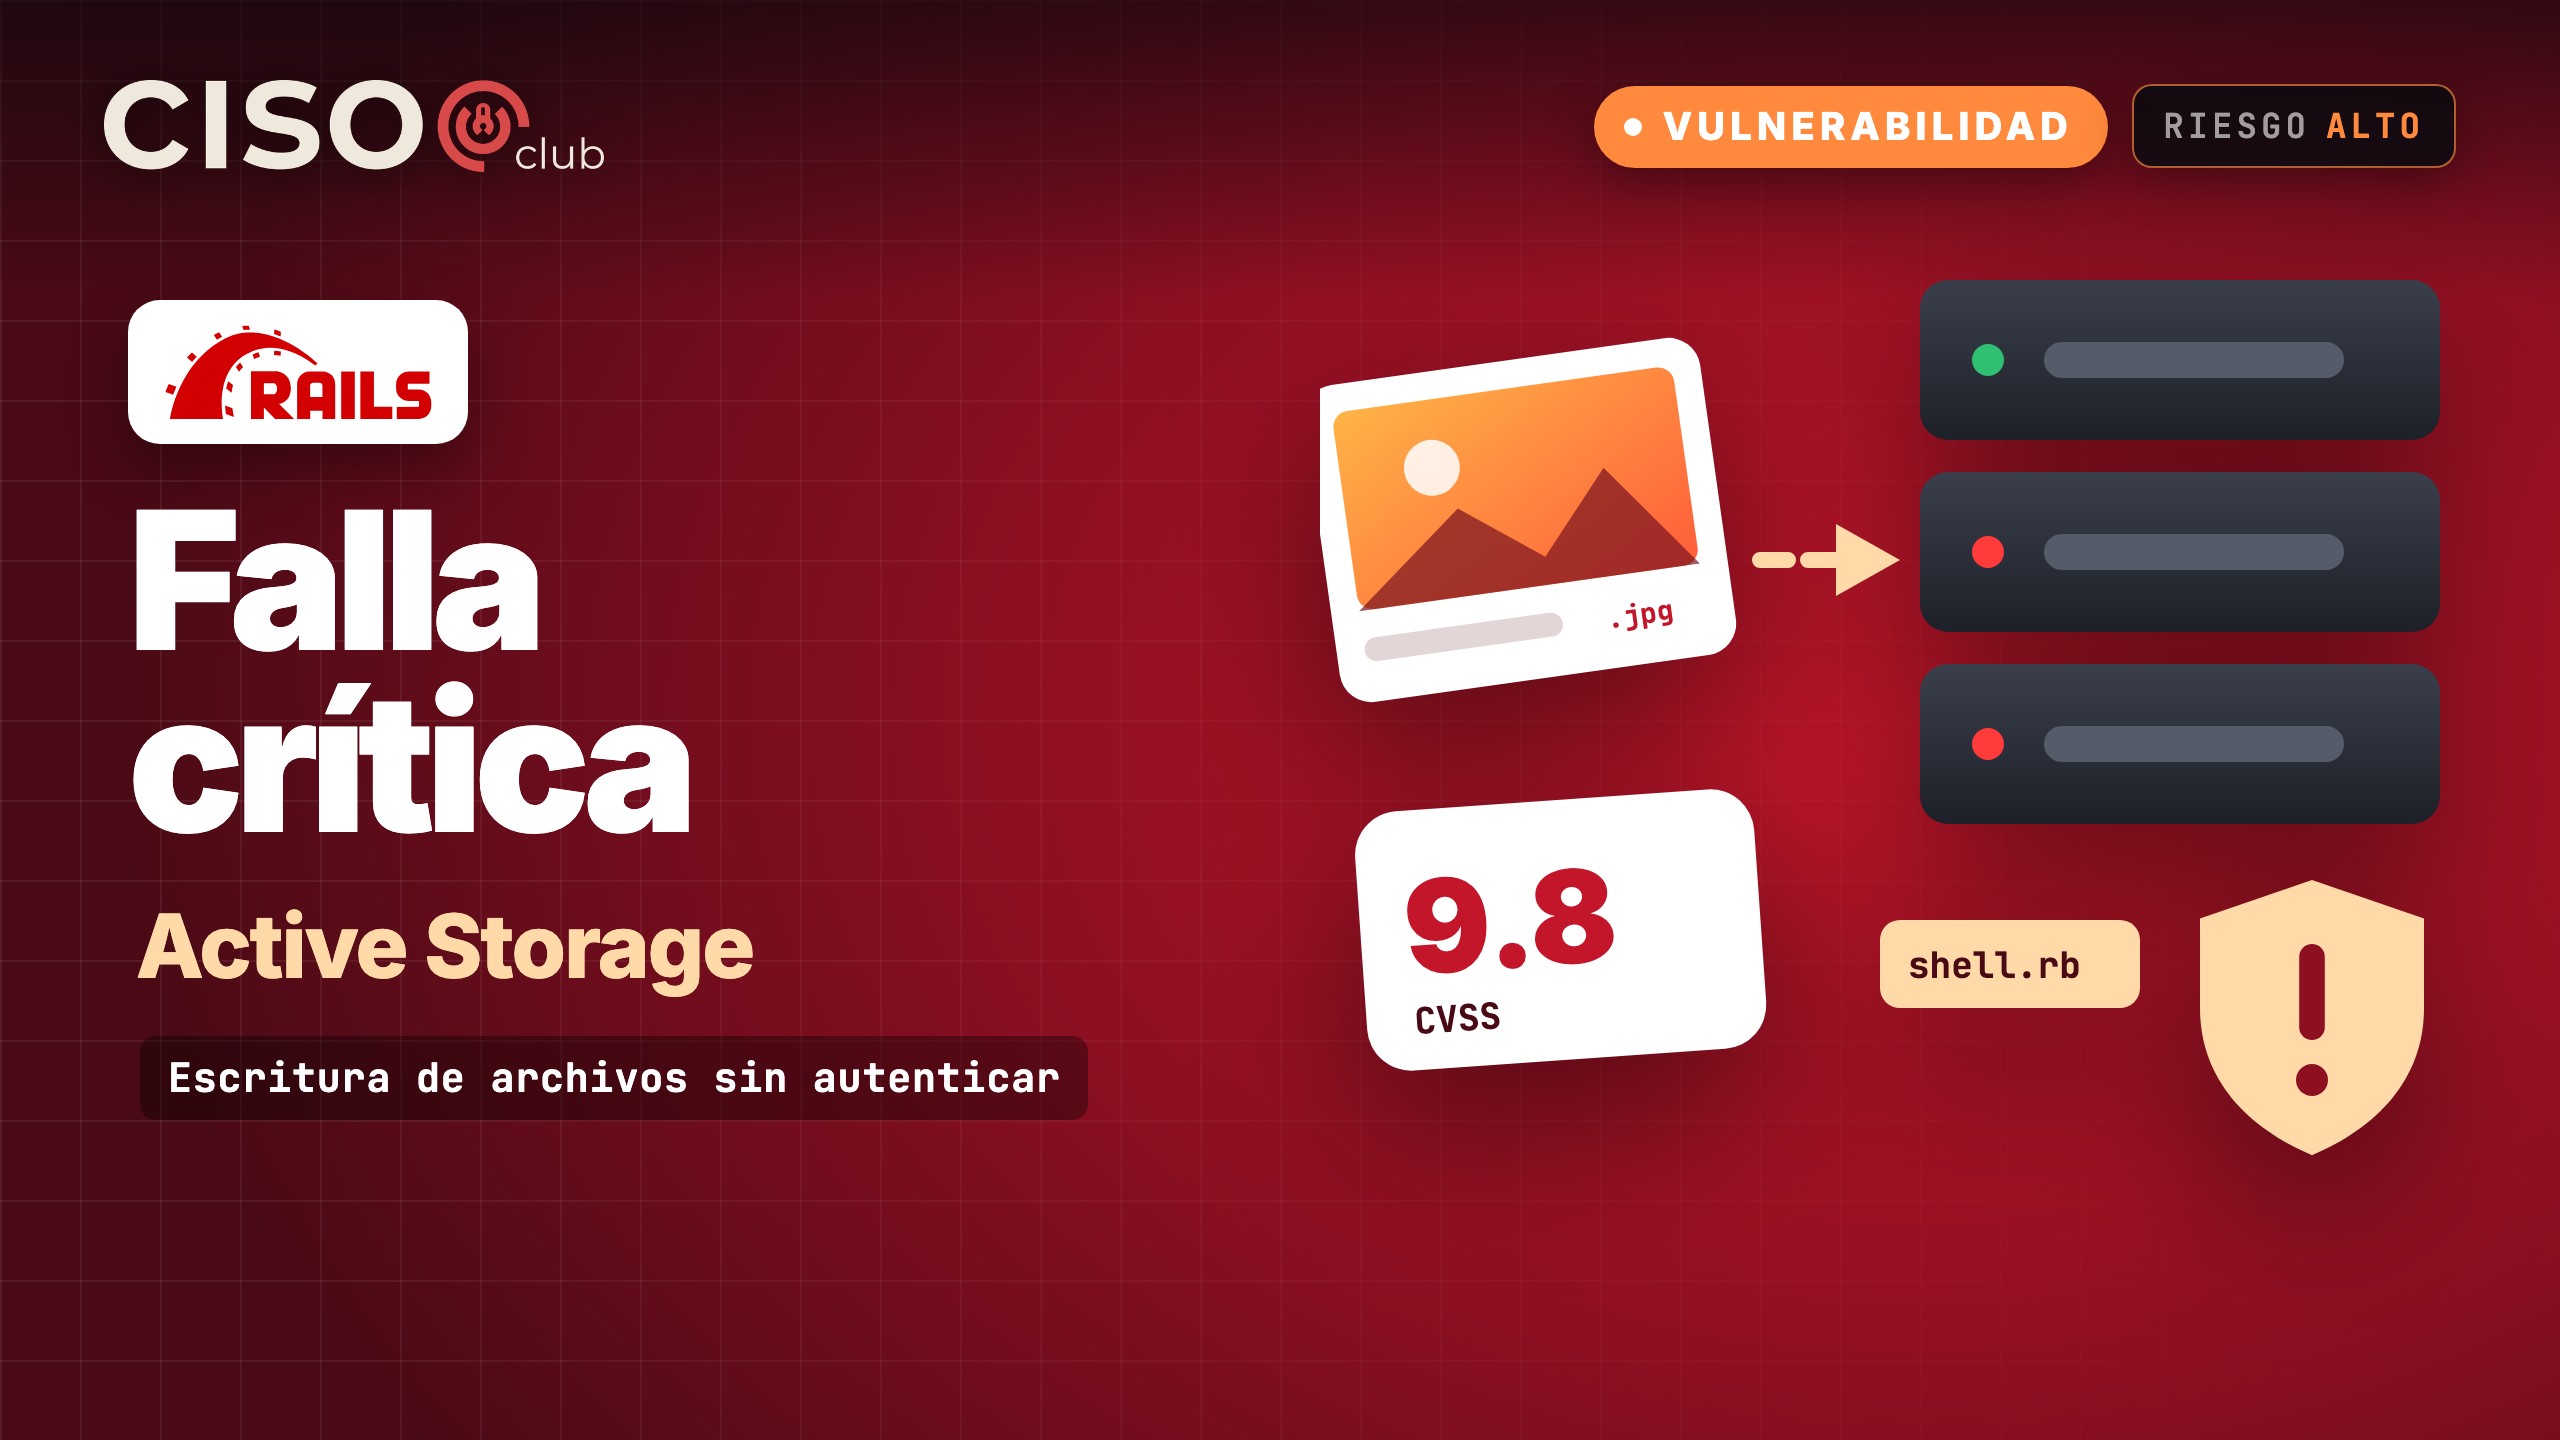
Falla crítica en Rails: cargas manipuladas con ImageMagick permiten escribir archivos en el servidor
Redacción CISOCLUB·4 noviembre, 2026·4 min de lectura

El proyecto Ruby on Rails publicó este 4 de noviembre un aviso de seguridad crítico (CVSS 9.8) sobre Active Storage, el componente que gestiona las cargas de archivos. Si una aplicación procesa imágenes con ImageMagick y acepta subidas de usuarios no confiables, un atacante sin autenticación podría escribir archivos arbitrarios en el servidor. Las versiones corregidas son 8.1.4.1 y 8.0.5.2.

El aviso GHSA-f3w6-w445-fwh9, titulado "Possible arbitrary file write and read in Active Storage image analysis", afecta al paquete activestorage en las versiones anteriores a 8.0.5.2 y en la rama 8.1 anteriores a 8.1.4.1. Su vector es CVSS 3.0 AV:N/AC:L/PR:N/UI:N, es decir, explotable por red, con baja complejidad, sin privilegios y sin interacción del usuario.

Este contenido es exclusivo para la comunidad

Únete gratis en 2 minutos para leerlo completo.

Gratis · sin spam · tus datos no se comparten
Sigue leyendo