Registro abierto Crónica de un ataque anunciado · CDMX · 4 de noviembre 2026 Registrarme → +2 eventos
En el mundo.

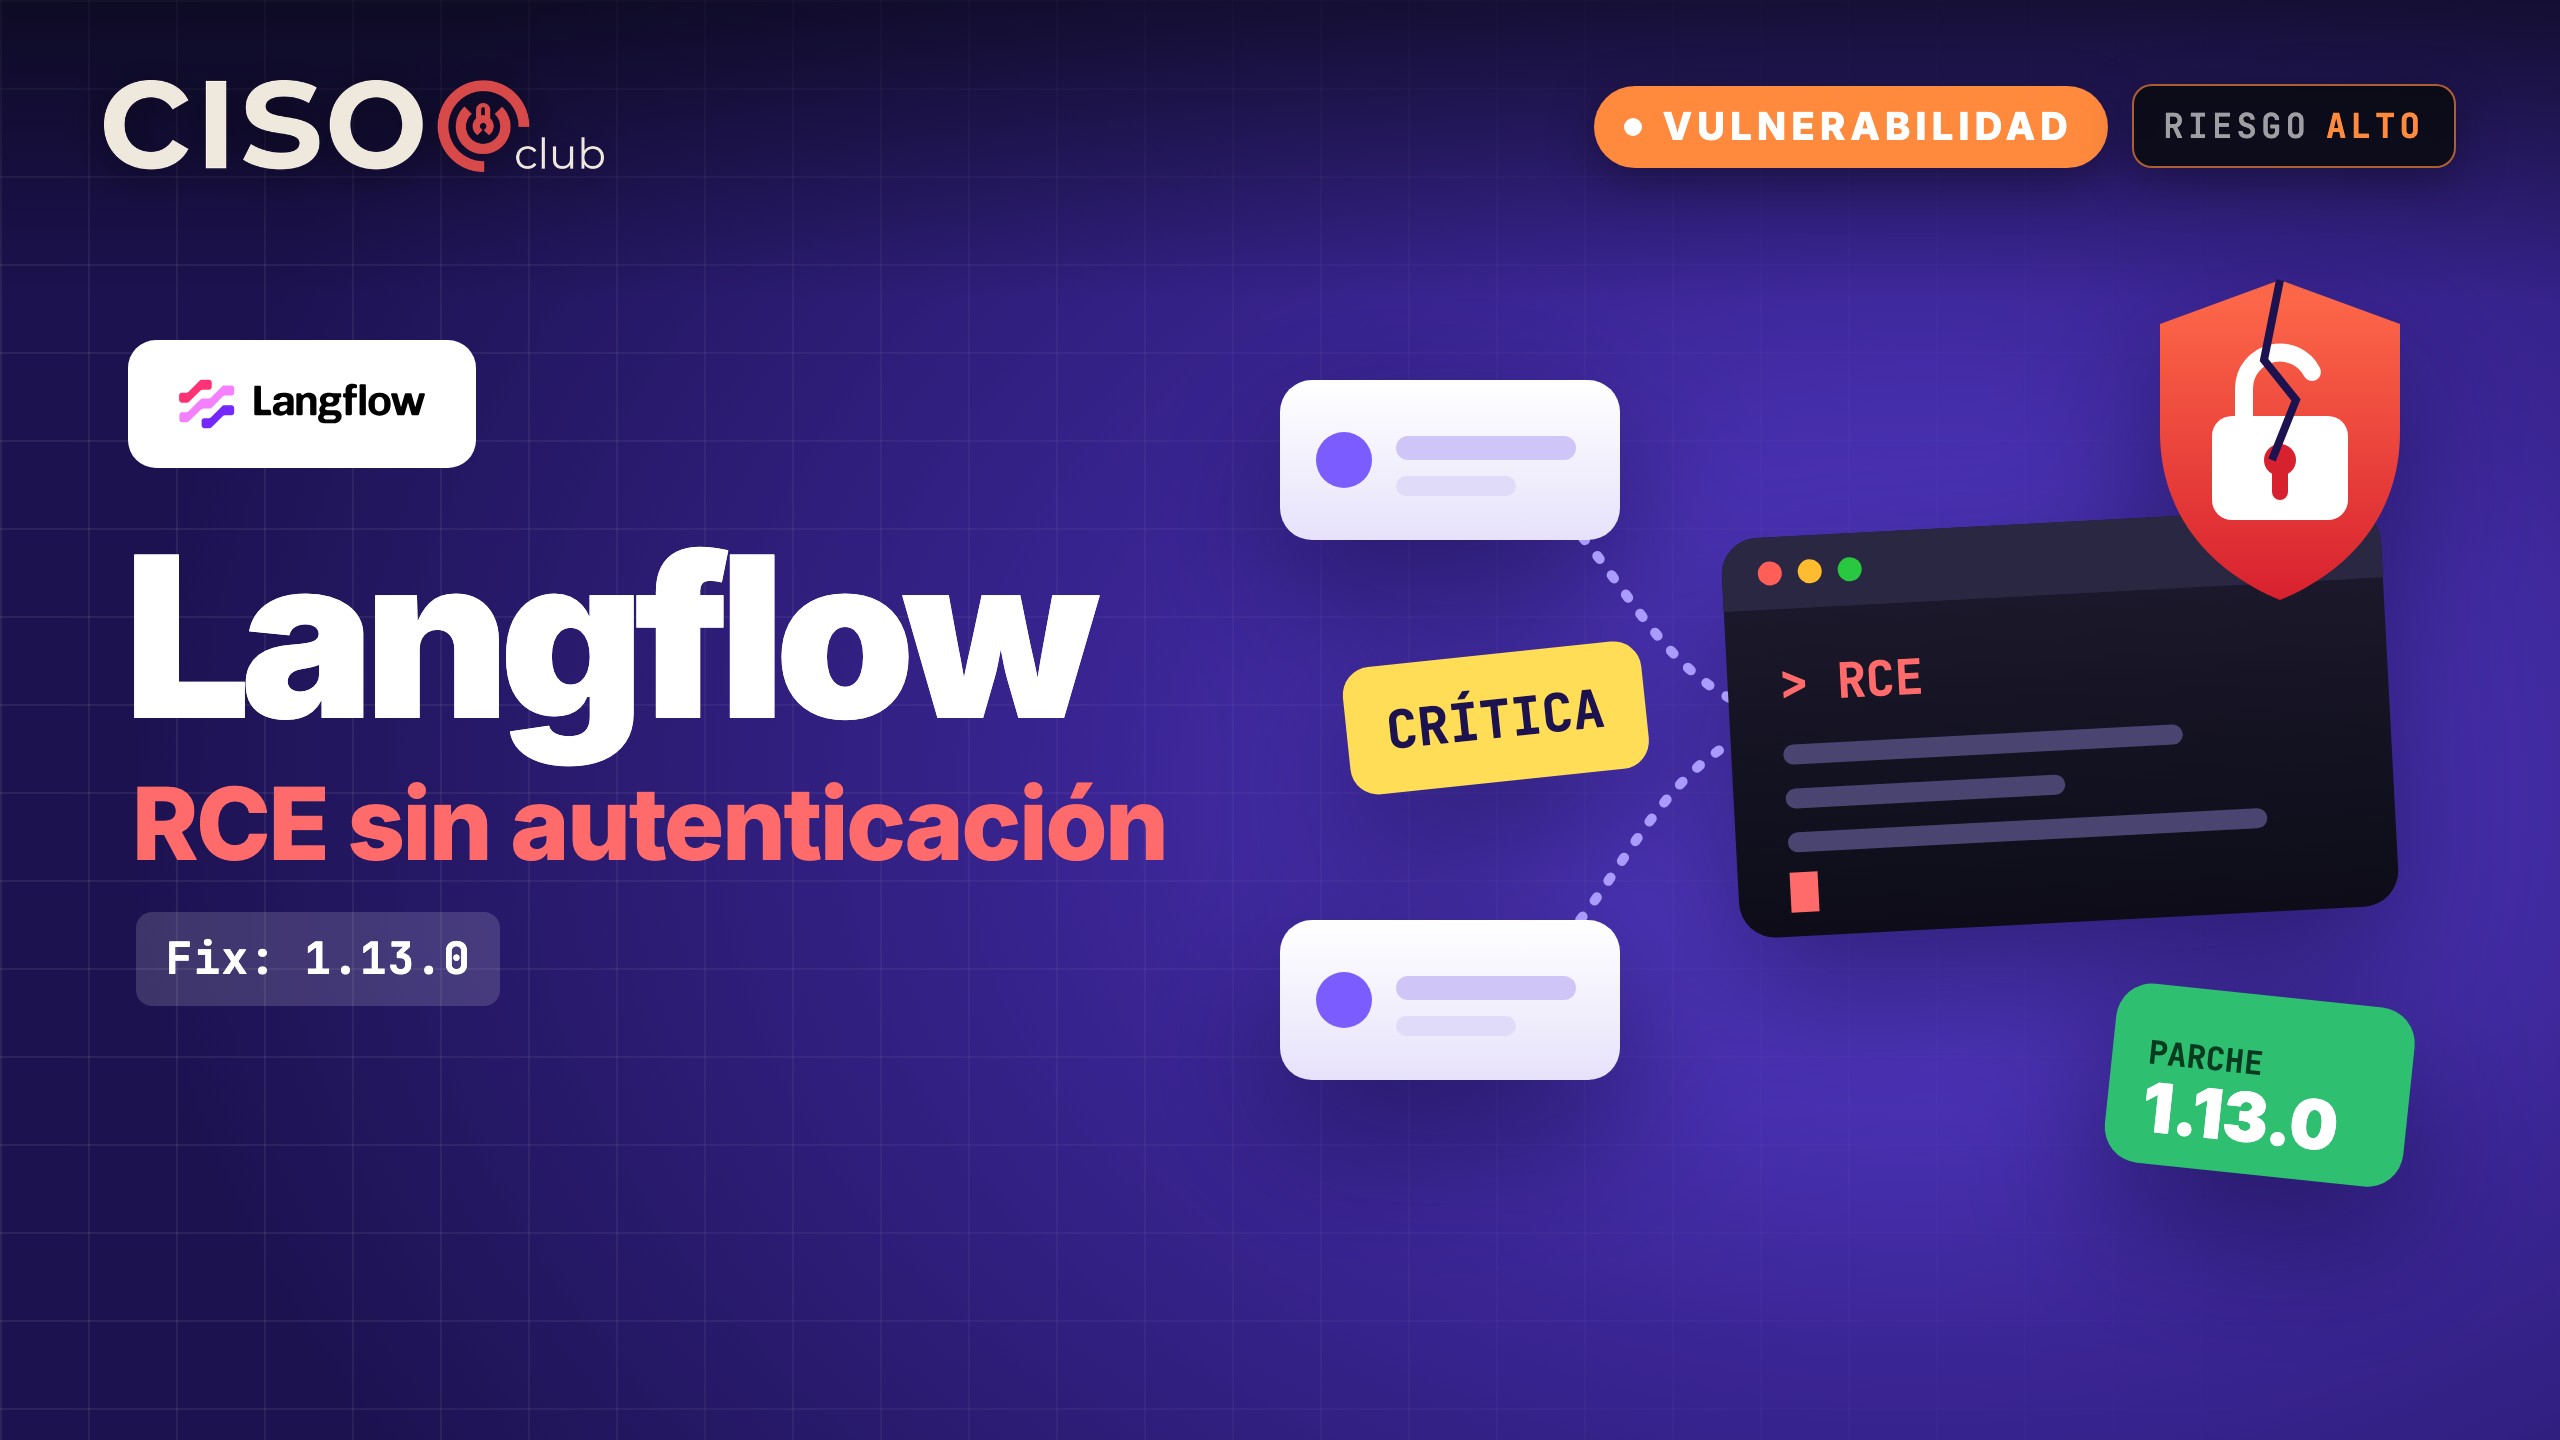
Dos fallas críticas en Langflow permiten ejecutar código sin autenticación; solo corrige la 1.13.0
Redacción CISOCLUB·2 noviembre, 2026·3 min de lectura

IBM divulgó la semana pasada dos vulnerabilidades críticas en Langflow, la herramienta de código abierto para construir agentes y flujos de trabajo de IA. Según lo reportado por The Hacker News, un atacante remoto sin cuenta podría evadir la autenticación o ejecutar código arbitrario en el servidor. Están afectadas todas las versiones de la 1.0.0 a la 1.12.8, y la única corrección es actualizar a la 1.13.0.

Los reportes de seguridad de Langflow se canalizan a IBM, que fue quien publicó el aviso. Las dos fallas son críticas: una permite saltarse la autenticación y la otra permite ejecución de código arbitrario, ambas por un atacante remoto sin credenciales.

Este contenido es exclusivo para la comunidad

Únete gratis en 2 minutos para leerlo completo.

Gratis · sin spam · tus datos no se comparten
Sigue leyendo