Registro abierto Winter Gathering · Cuautla, Morelos · 7 de noviembre 2026 Registrarme → +1 evento
En el mundo.

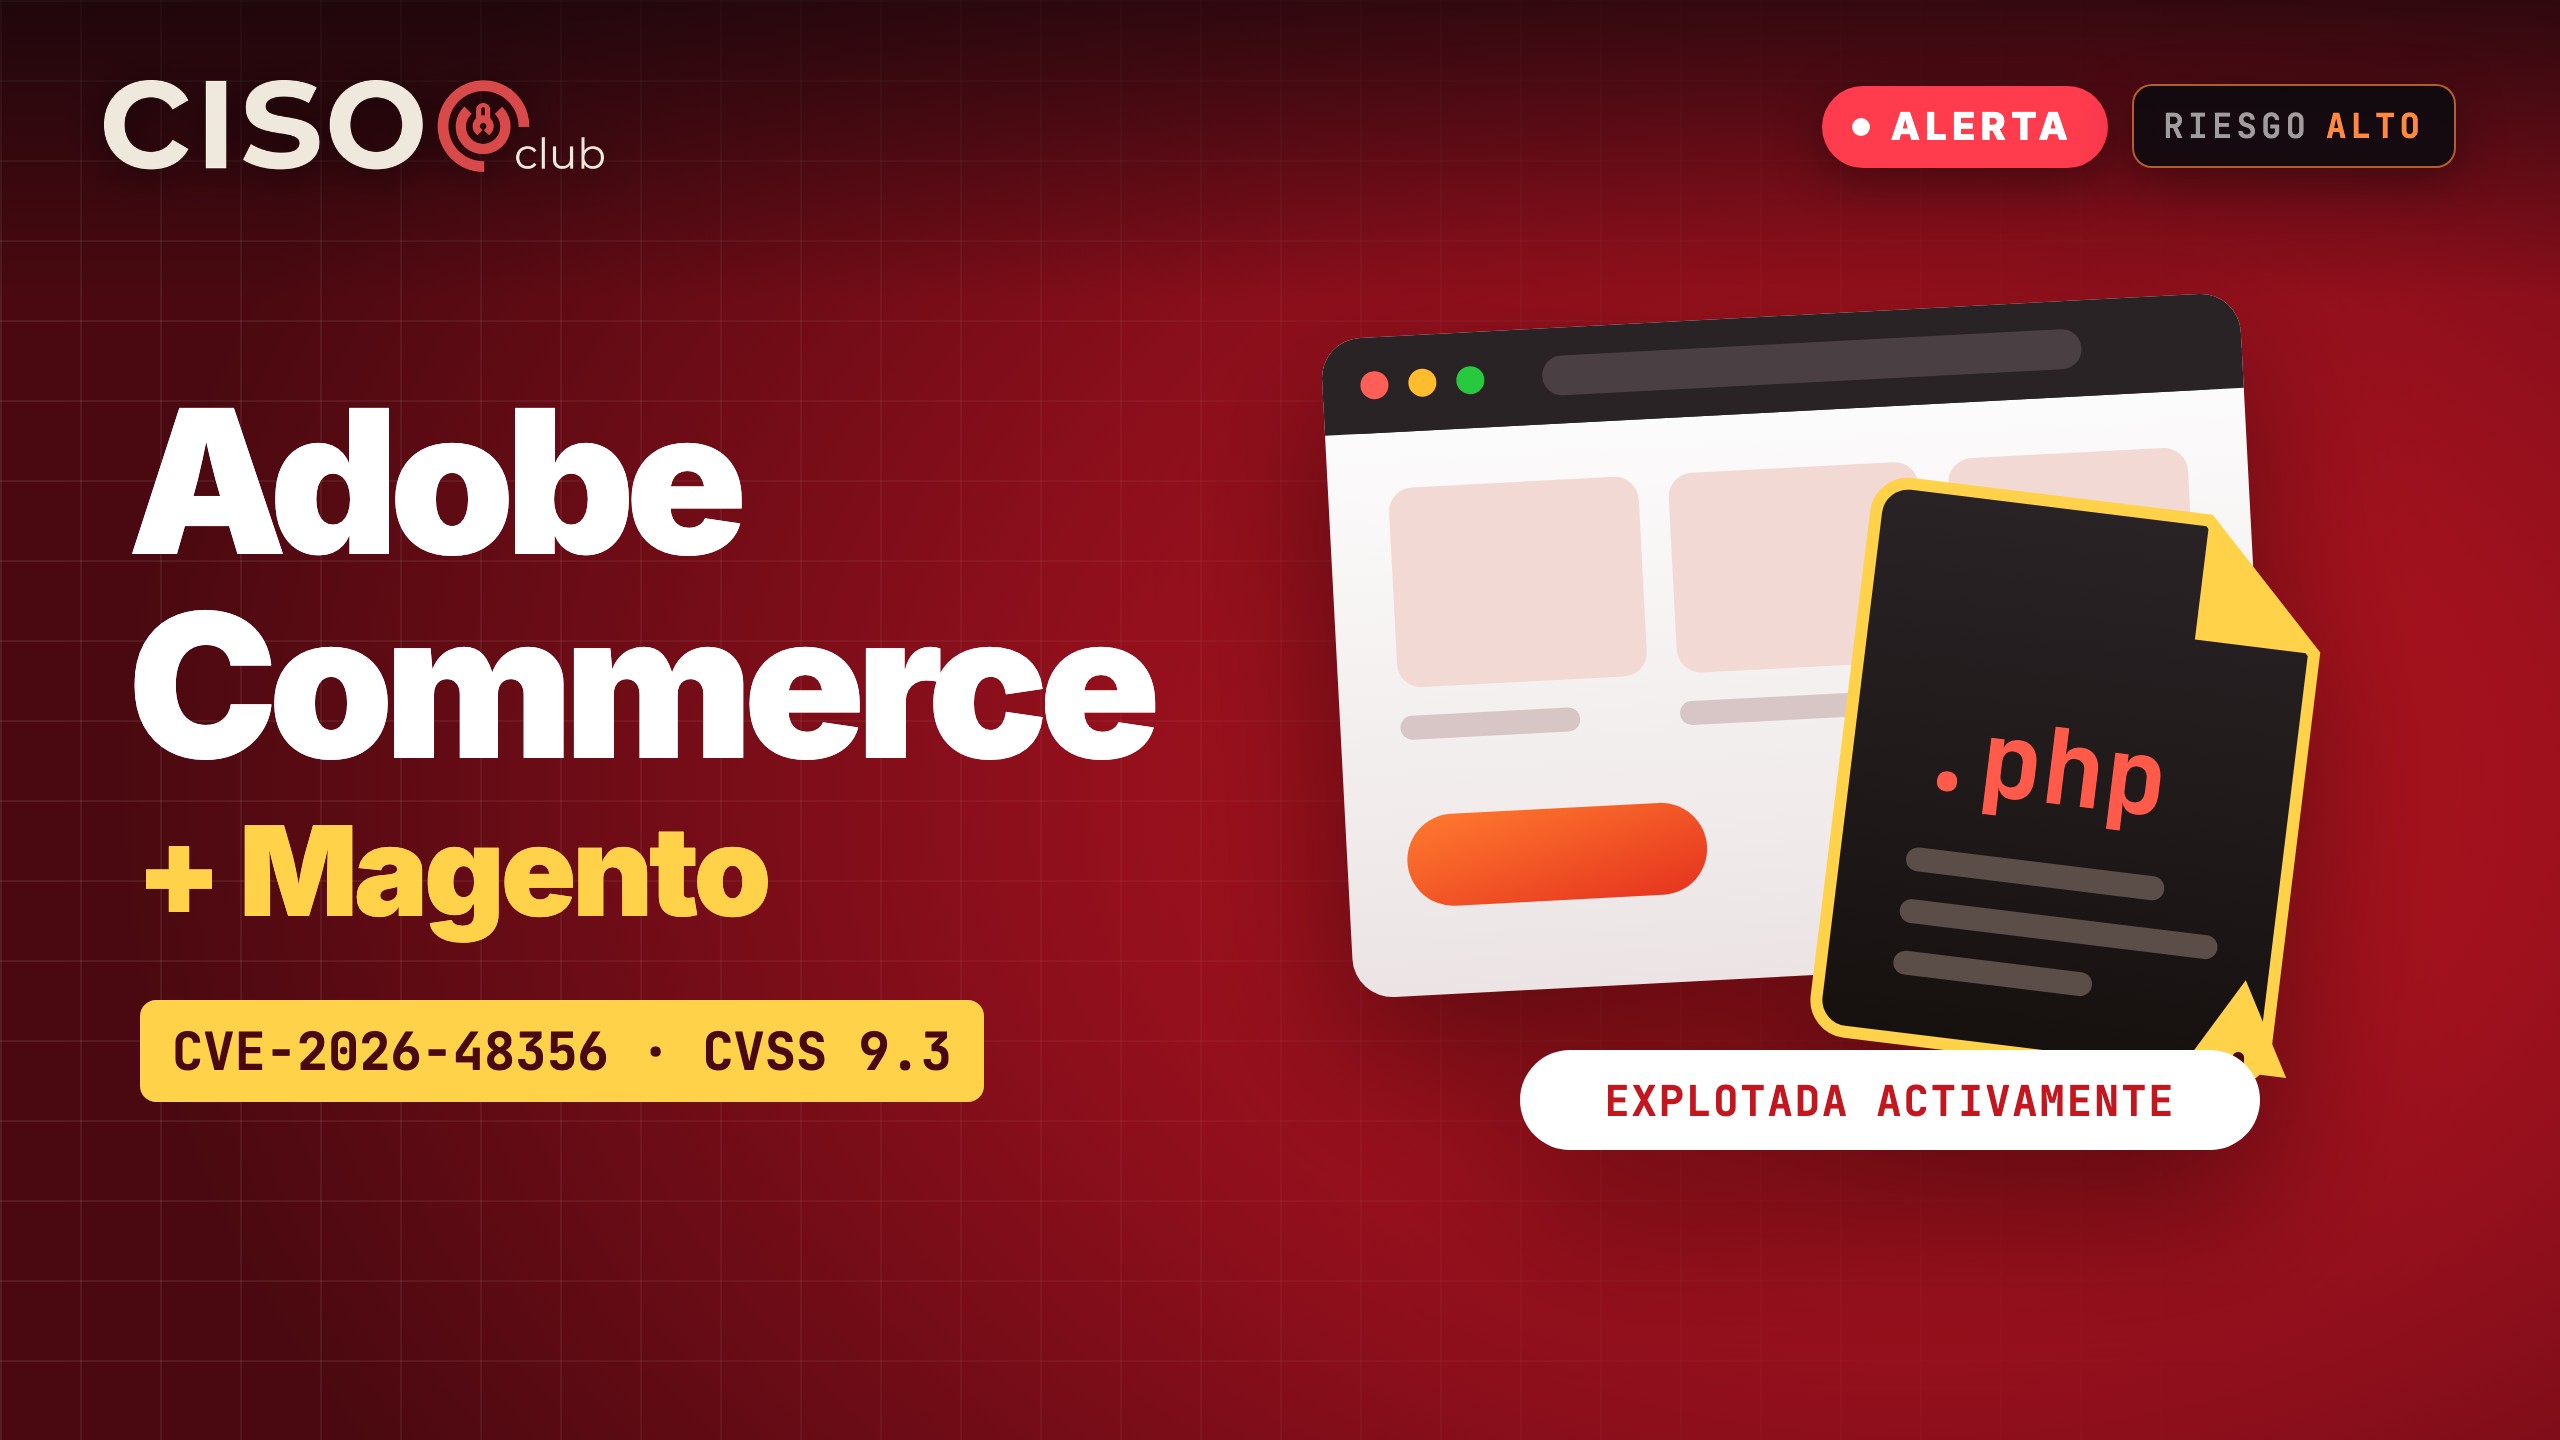
CISA agrega a KEV una falla de carga de archivos en Adobe Commerce y Magento
Redacción CISOCLUB·27 octubre, 2026·3 min de lectura

CISA agregó el 27 de octubre de 2026 la CVE-2026-48356 a su catálogo de vulnerabilidades explotadas conocidas (KEV). Se trata de una falla de carga de archivos con tipo peligroso (CWE-434) en Adobe Commerce y Magento que puede derivar en ejecución de código. Adobe ya publicó la corrección en julio, así que la prioridad es verificar que cada tienda la tenga aplicada.

La falla fue divulgada el 14 de julio de 2026 junto con el boletín APSB26-73 de Adobe. Según la descripción, permite ejecutar código arbitrario en el contexto del usuario actual y, con ello, obtener acceso elevado o control de la cuenta o sesión de la víctima. Requiere interacción del usuario, por ejemplo visitar una URL manipulada o interactuar con una página comprometida, y el alcance de la explotación cambia (scope changed).

Este contenido es exclusivo para la comunidad

Únete gratis en 2 minutos para leerlo completo.

Gratis · sin spam · tus datos no se comparten
Sigue leyendo