Save the date TechSummit · Acapulco · 18 al 20 de marzo 2027 Ver evento →
En el mundo.

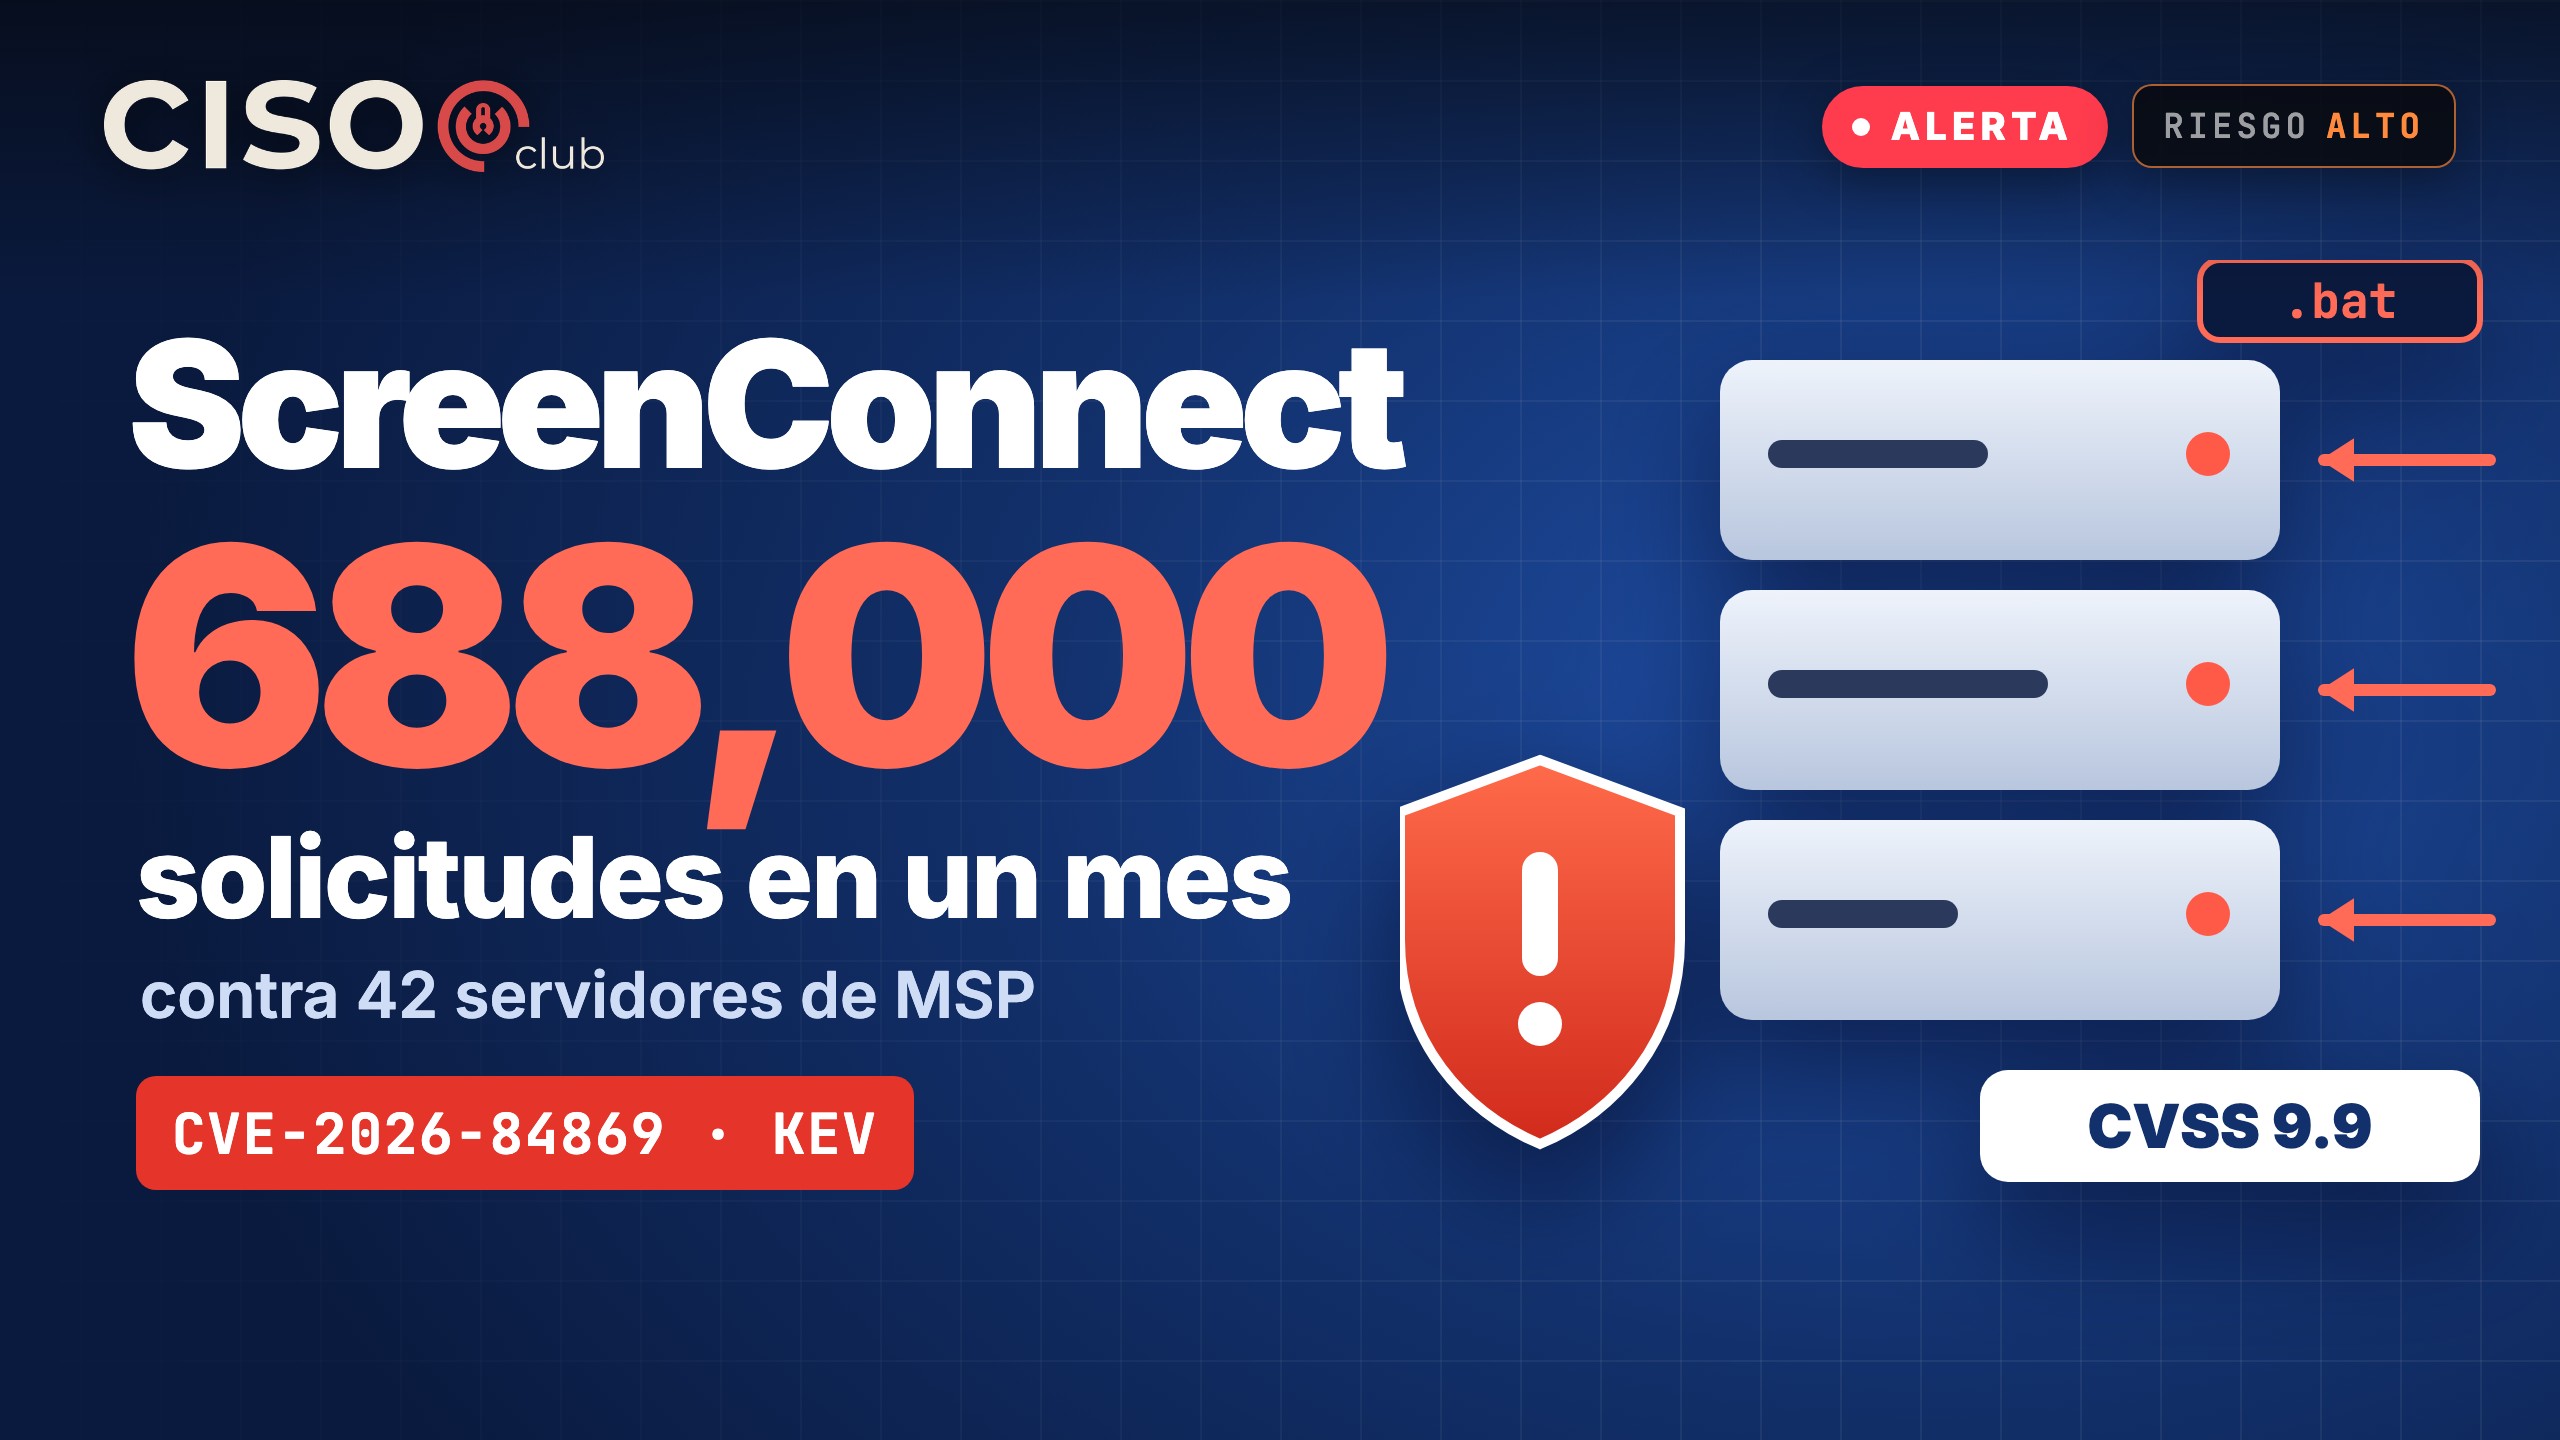
Servidores ScreenConnect de MSP, atacados un mes con CVE-2026-84869
Redacción CISOCLUB·17 noviembre, 2026·3 min de lectura

Huntress reportó una campaña de al menos un mes contra servidores ScreenConnect de proveedores de servicios administrados (MSP) que abusa de CVE-2026-84869, una falla crítica (CVSS 9.9) que ConnectWise parchó el 8 de septiembre y que CISA ya incluye en su catálogo de vulnerabilidades explotadas (KEV). Los atacantes envían archivos como invitados y buscan que el cliente del técnico los ejecute sin ningún aviso.

La falla es de autorización faltante y gestión indebida de privilegios: permite que, durante una sesión, un invitado transmita un archivo que el cliente host ejecuta sin autorización ni confirmación del técnico.

Este contenido es exclusivo para la comunidad

Únete gratis en 2 minutos para leerlo completo.

Gratis · sin spam · tus datos no se comparten
Sigue leyendo