Registro abierto ESET Security Day México · CDMX · 12 de noviembre 2026 Registrarme →
En el mundo.

Binance alerta por escape del sandbox de iOS 26 y 27 con exploit público; Apple no confirma parche
Redacción CISOCLUB·10 noviembre, 2026·3 min de lectura

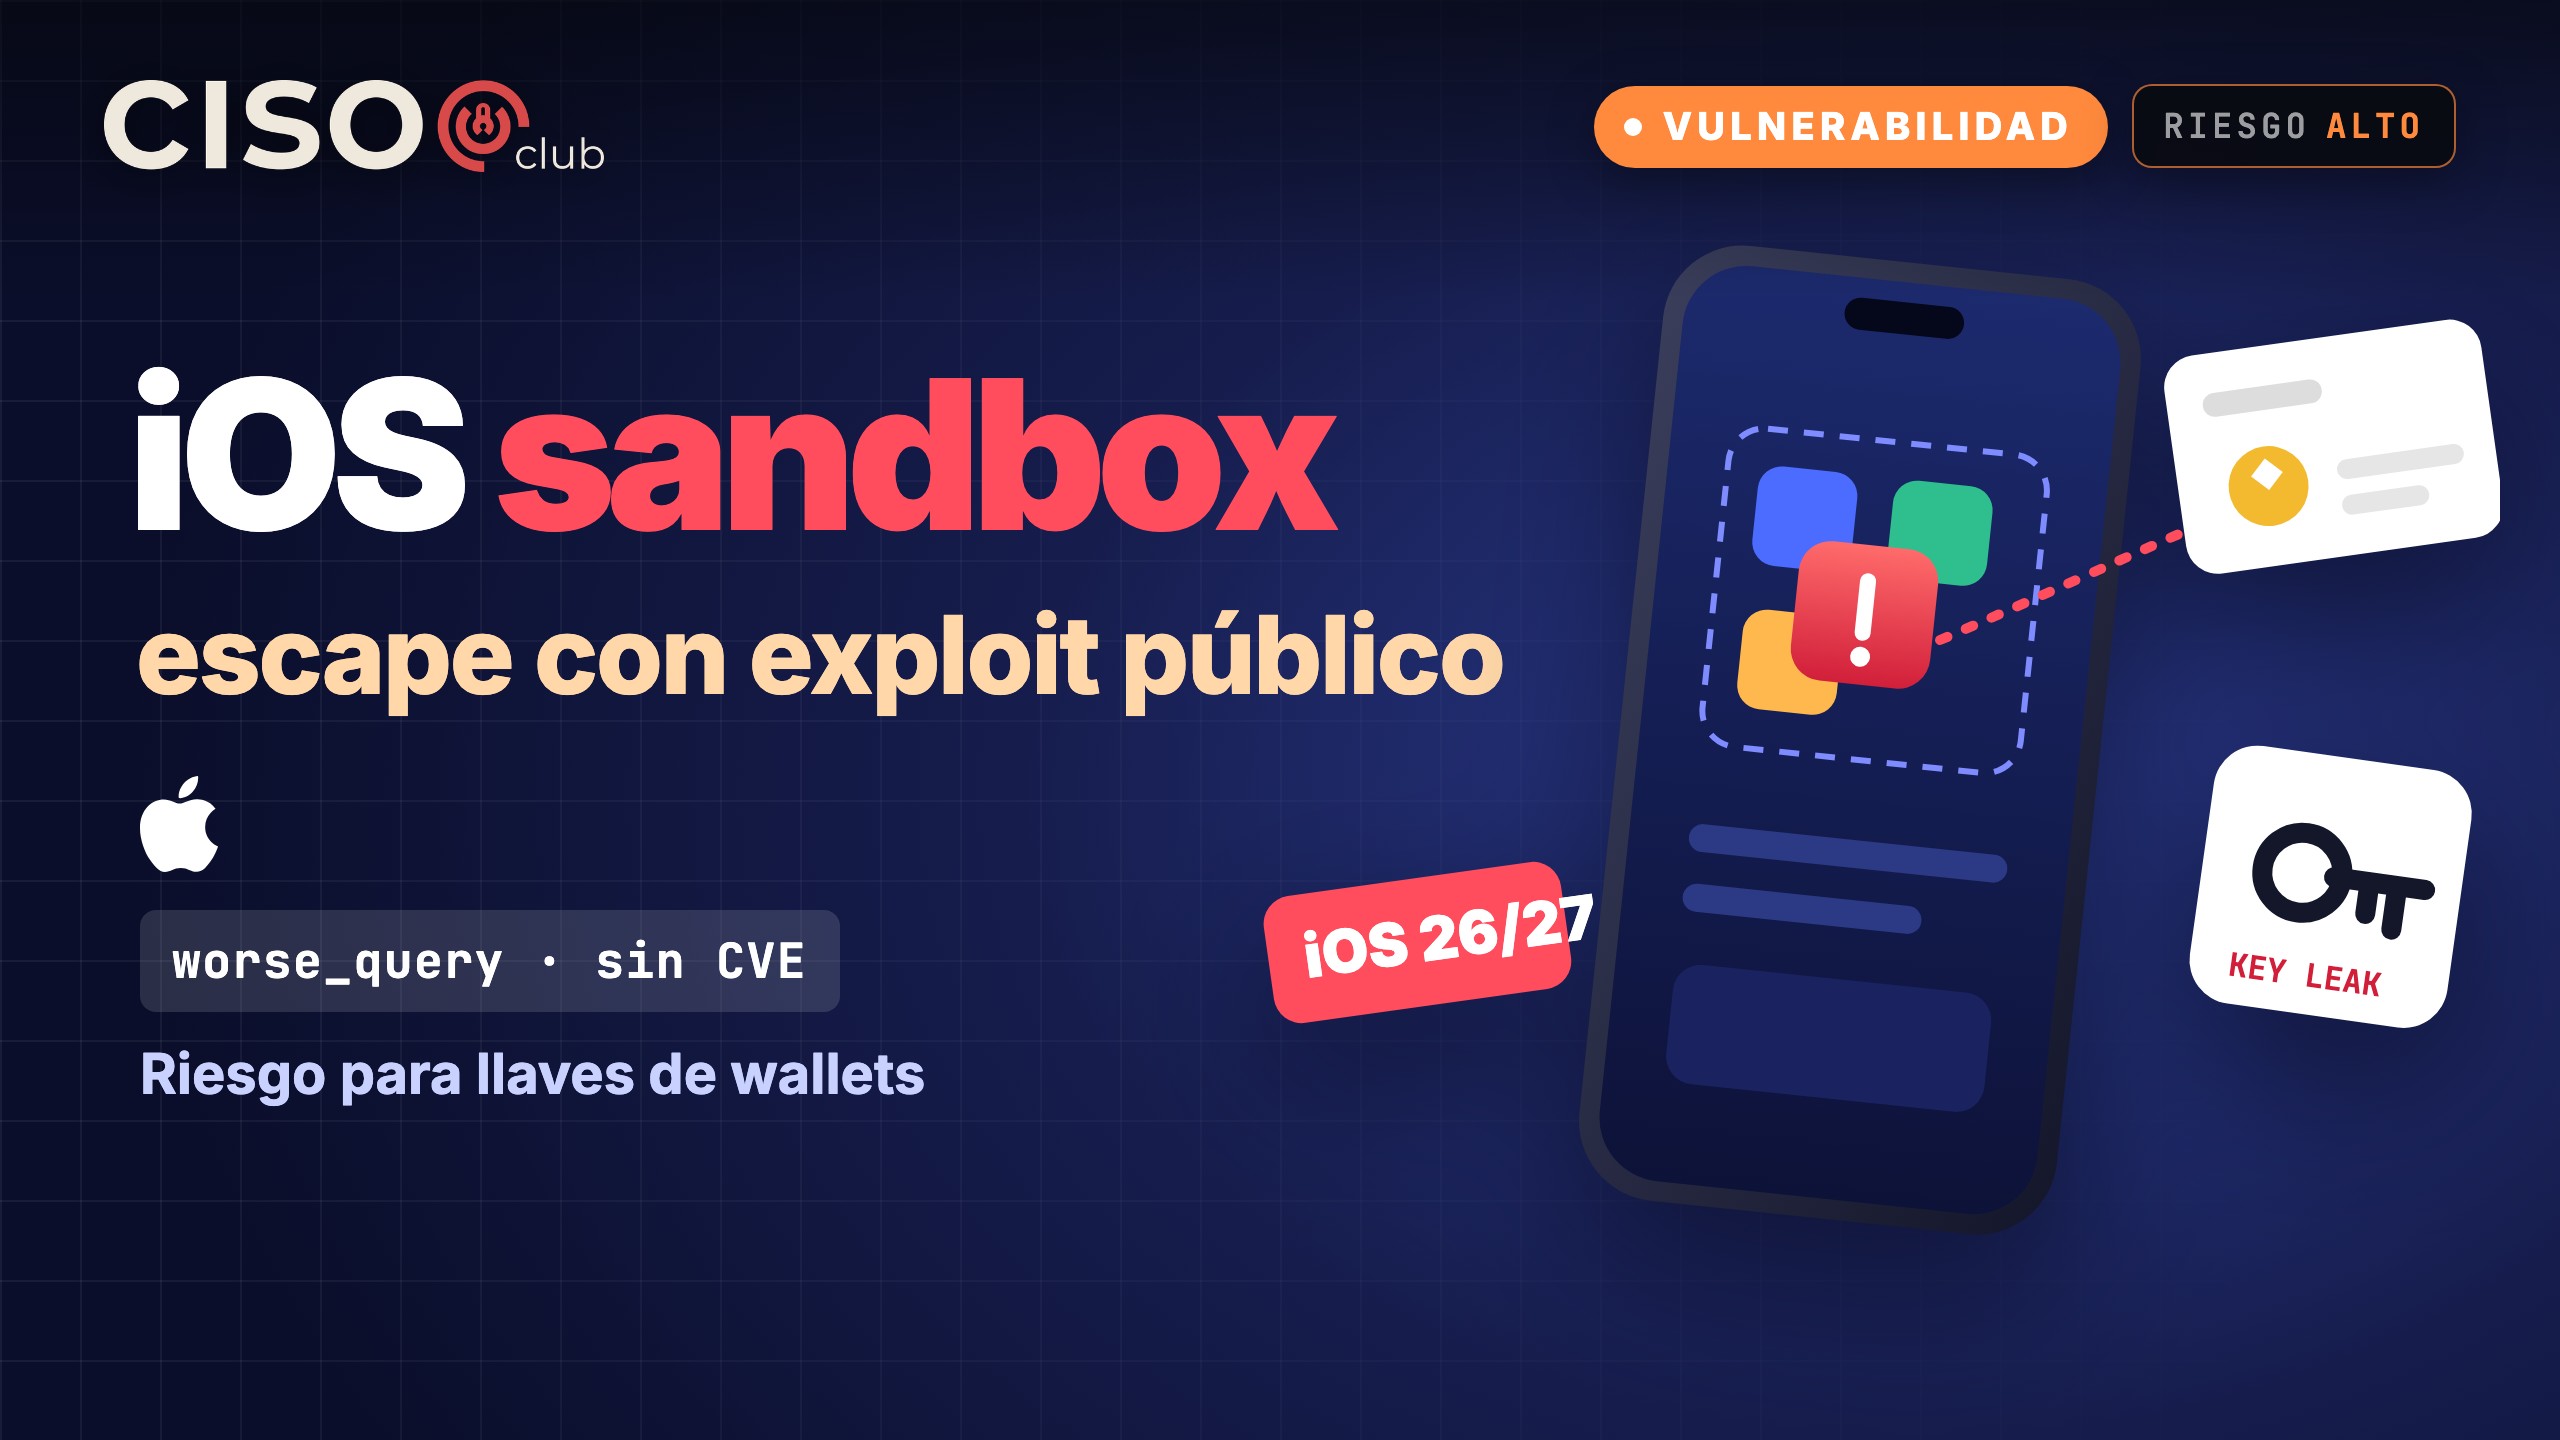
Binance advirtió este 10 de noviembre sobre "worse_query", un escape del sandbox de iOS con código de prueba de concepto público que permitiría a una app maliciosa leer archivos de otras apps en iPhones con iOS 26 y 27. Apple publicó actualizaciones el 9 de noviembre, pero no ha emitido un aviso ni un CVE, ni ha confirmado que corrijan esta falla.

El investigador que se identifica como forcequit publicó el domingo 8 de noviembre en GitHub el proyecto worse_query, descrito como un escape del sandbox de iOS 26 y 27. Según los análisis públicos, no es un jailbreak ni toma control total del equipo: permite acceder a los contenedores de datos de otras apps, siempre que la app maliciosa ya esté instalada en el equipo y configure un contenedor de App Group. Es un ataque local, no remoto.

Este contenido es exclusivo para la comunidad

Únete gratis en 2 minutos para leerlo completo.

Gratis · sin spam · tus datos no se comparten
Sigue leyendo