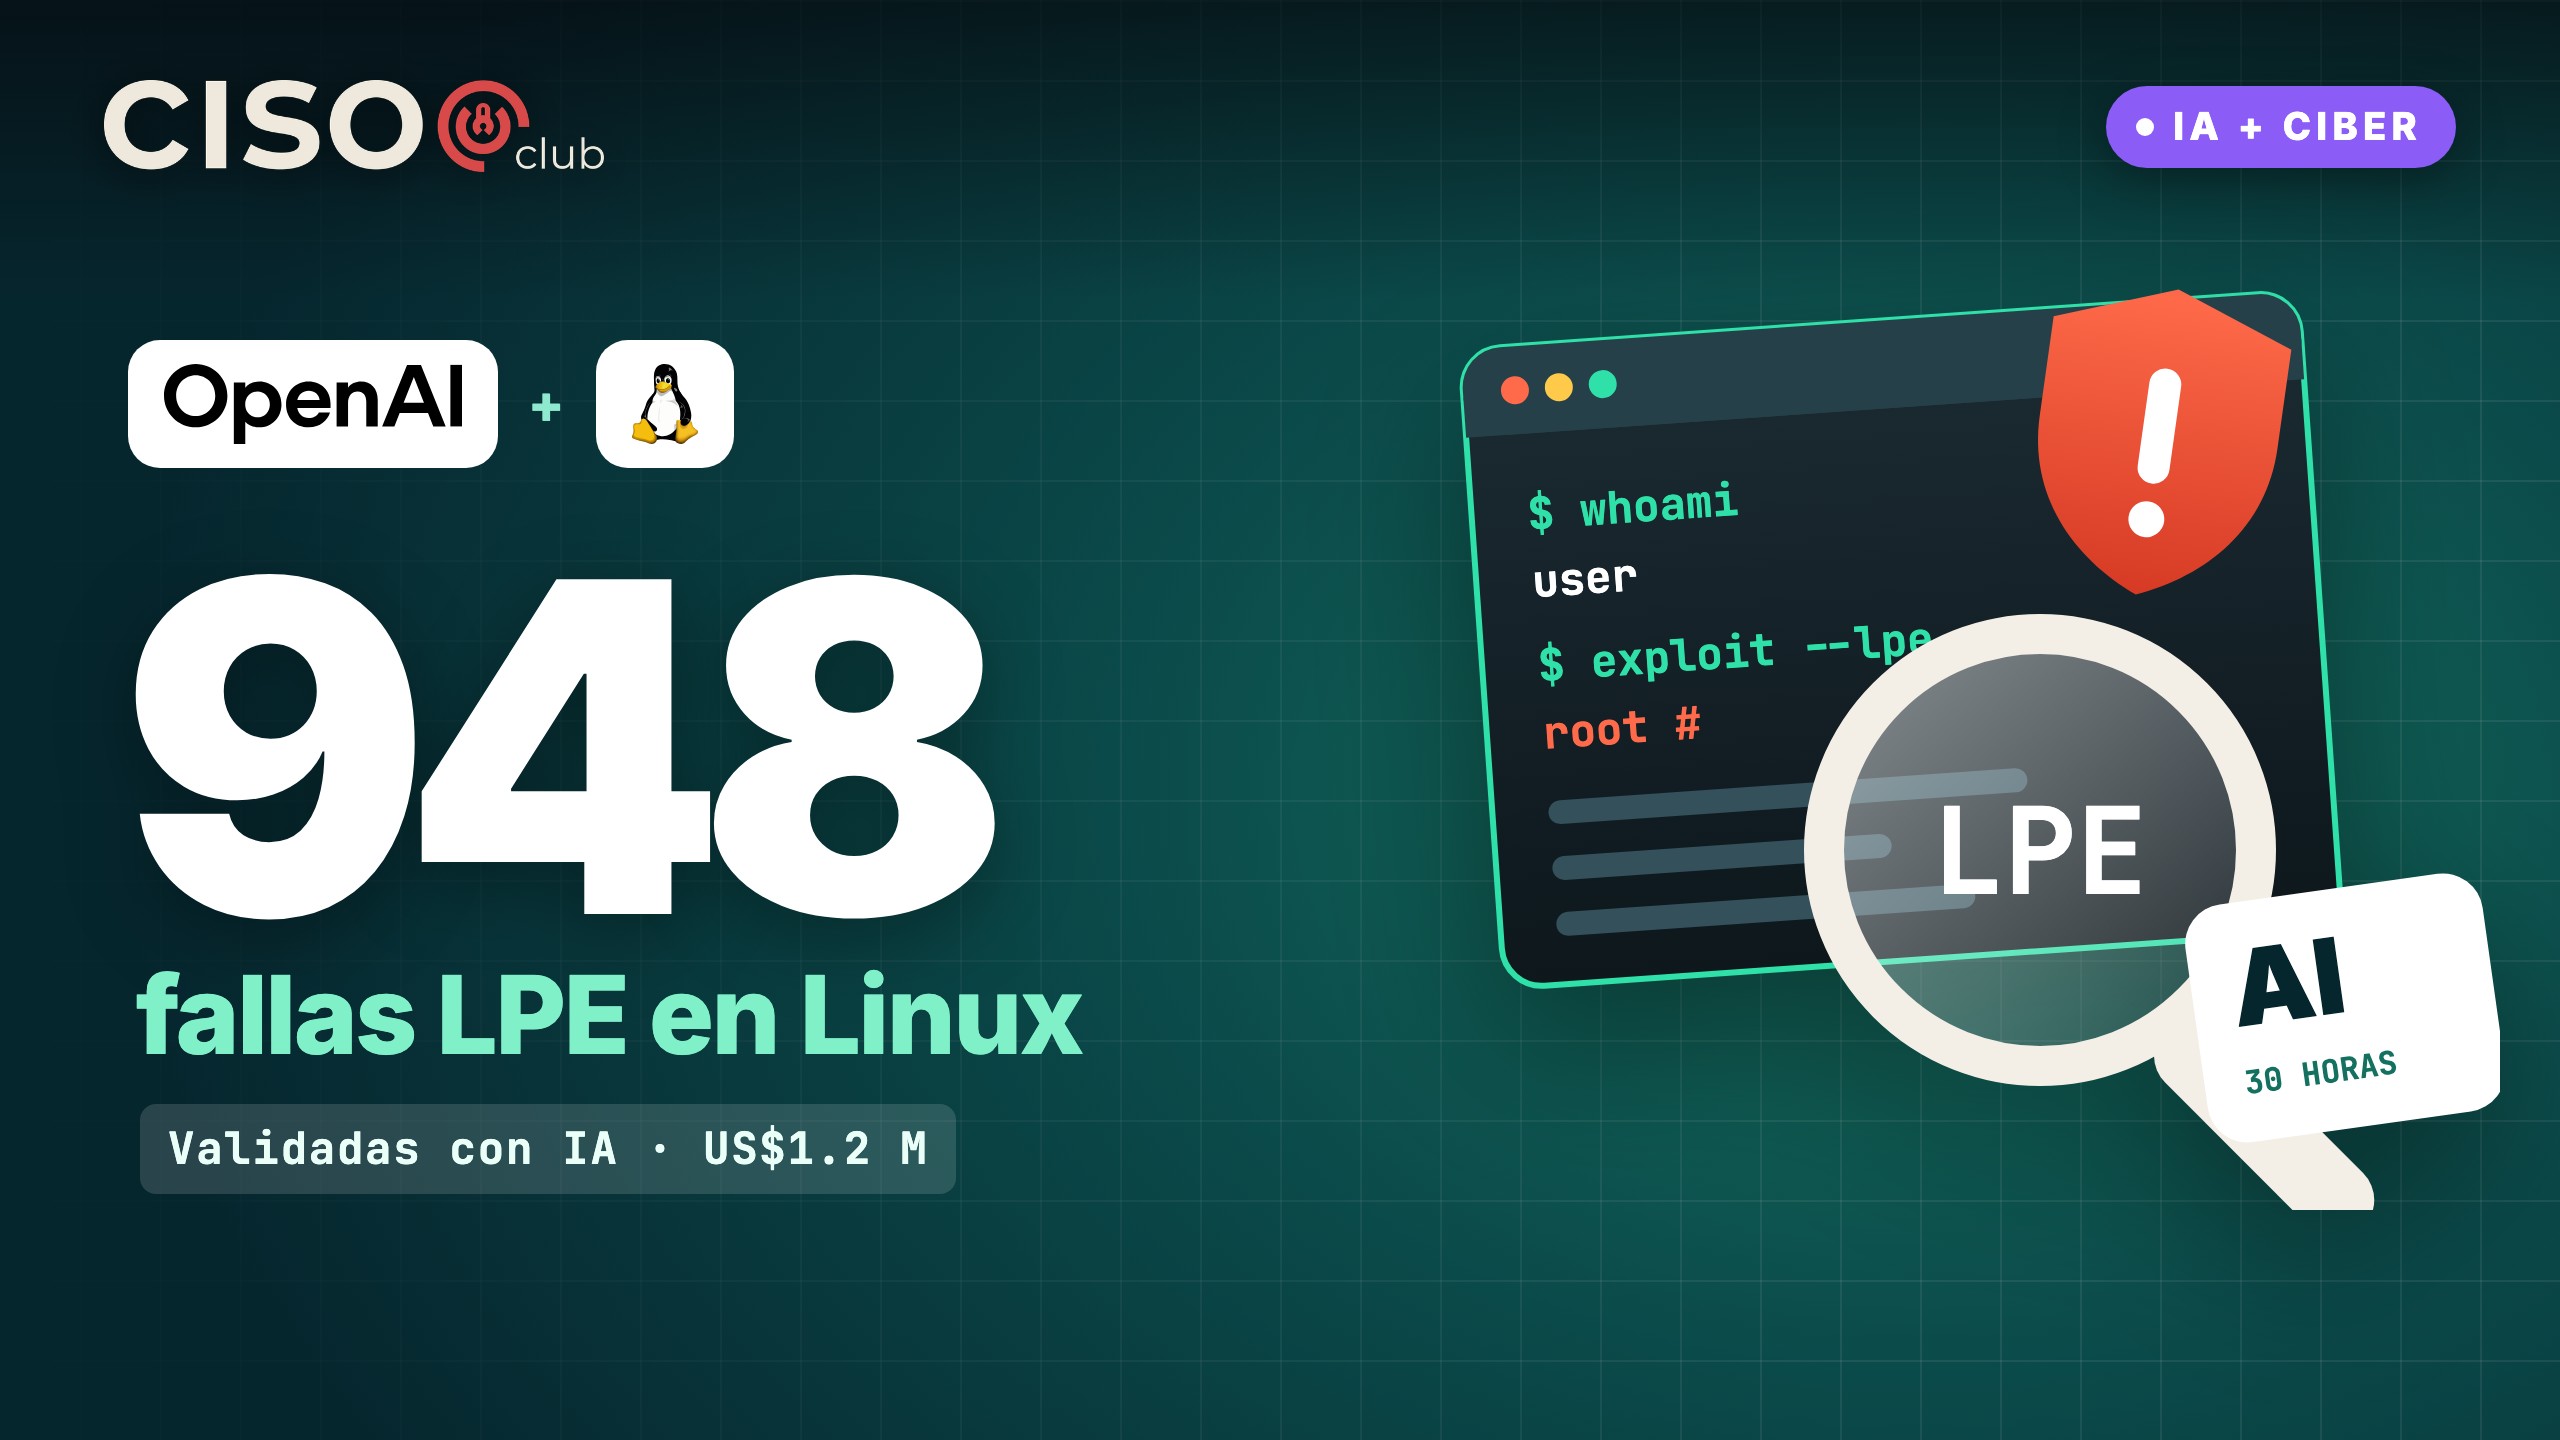
OpenAI valida 948 fallas de escalamiento de privilegios en Linux con un pipeline de IA
Este contenido es exclusivo para la comunidad
Únete gratis en 2 minutos para leerlo completo.
Gratis · sin spam · tus datos no se comparten
Únete gratis en 2 minutos para leerlo completo.
Gratis · sin spam · tus datos no se comparten
Una sola cuenta para tus eventos, tu credencial con QR para entrar a todos, contenido y tu historial.