Registro abierto Crónica de un ataque anunciado · CDMX · 4 de noviembre 2026 Registrarme → +2 eventos
En el mundo.

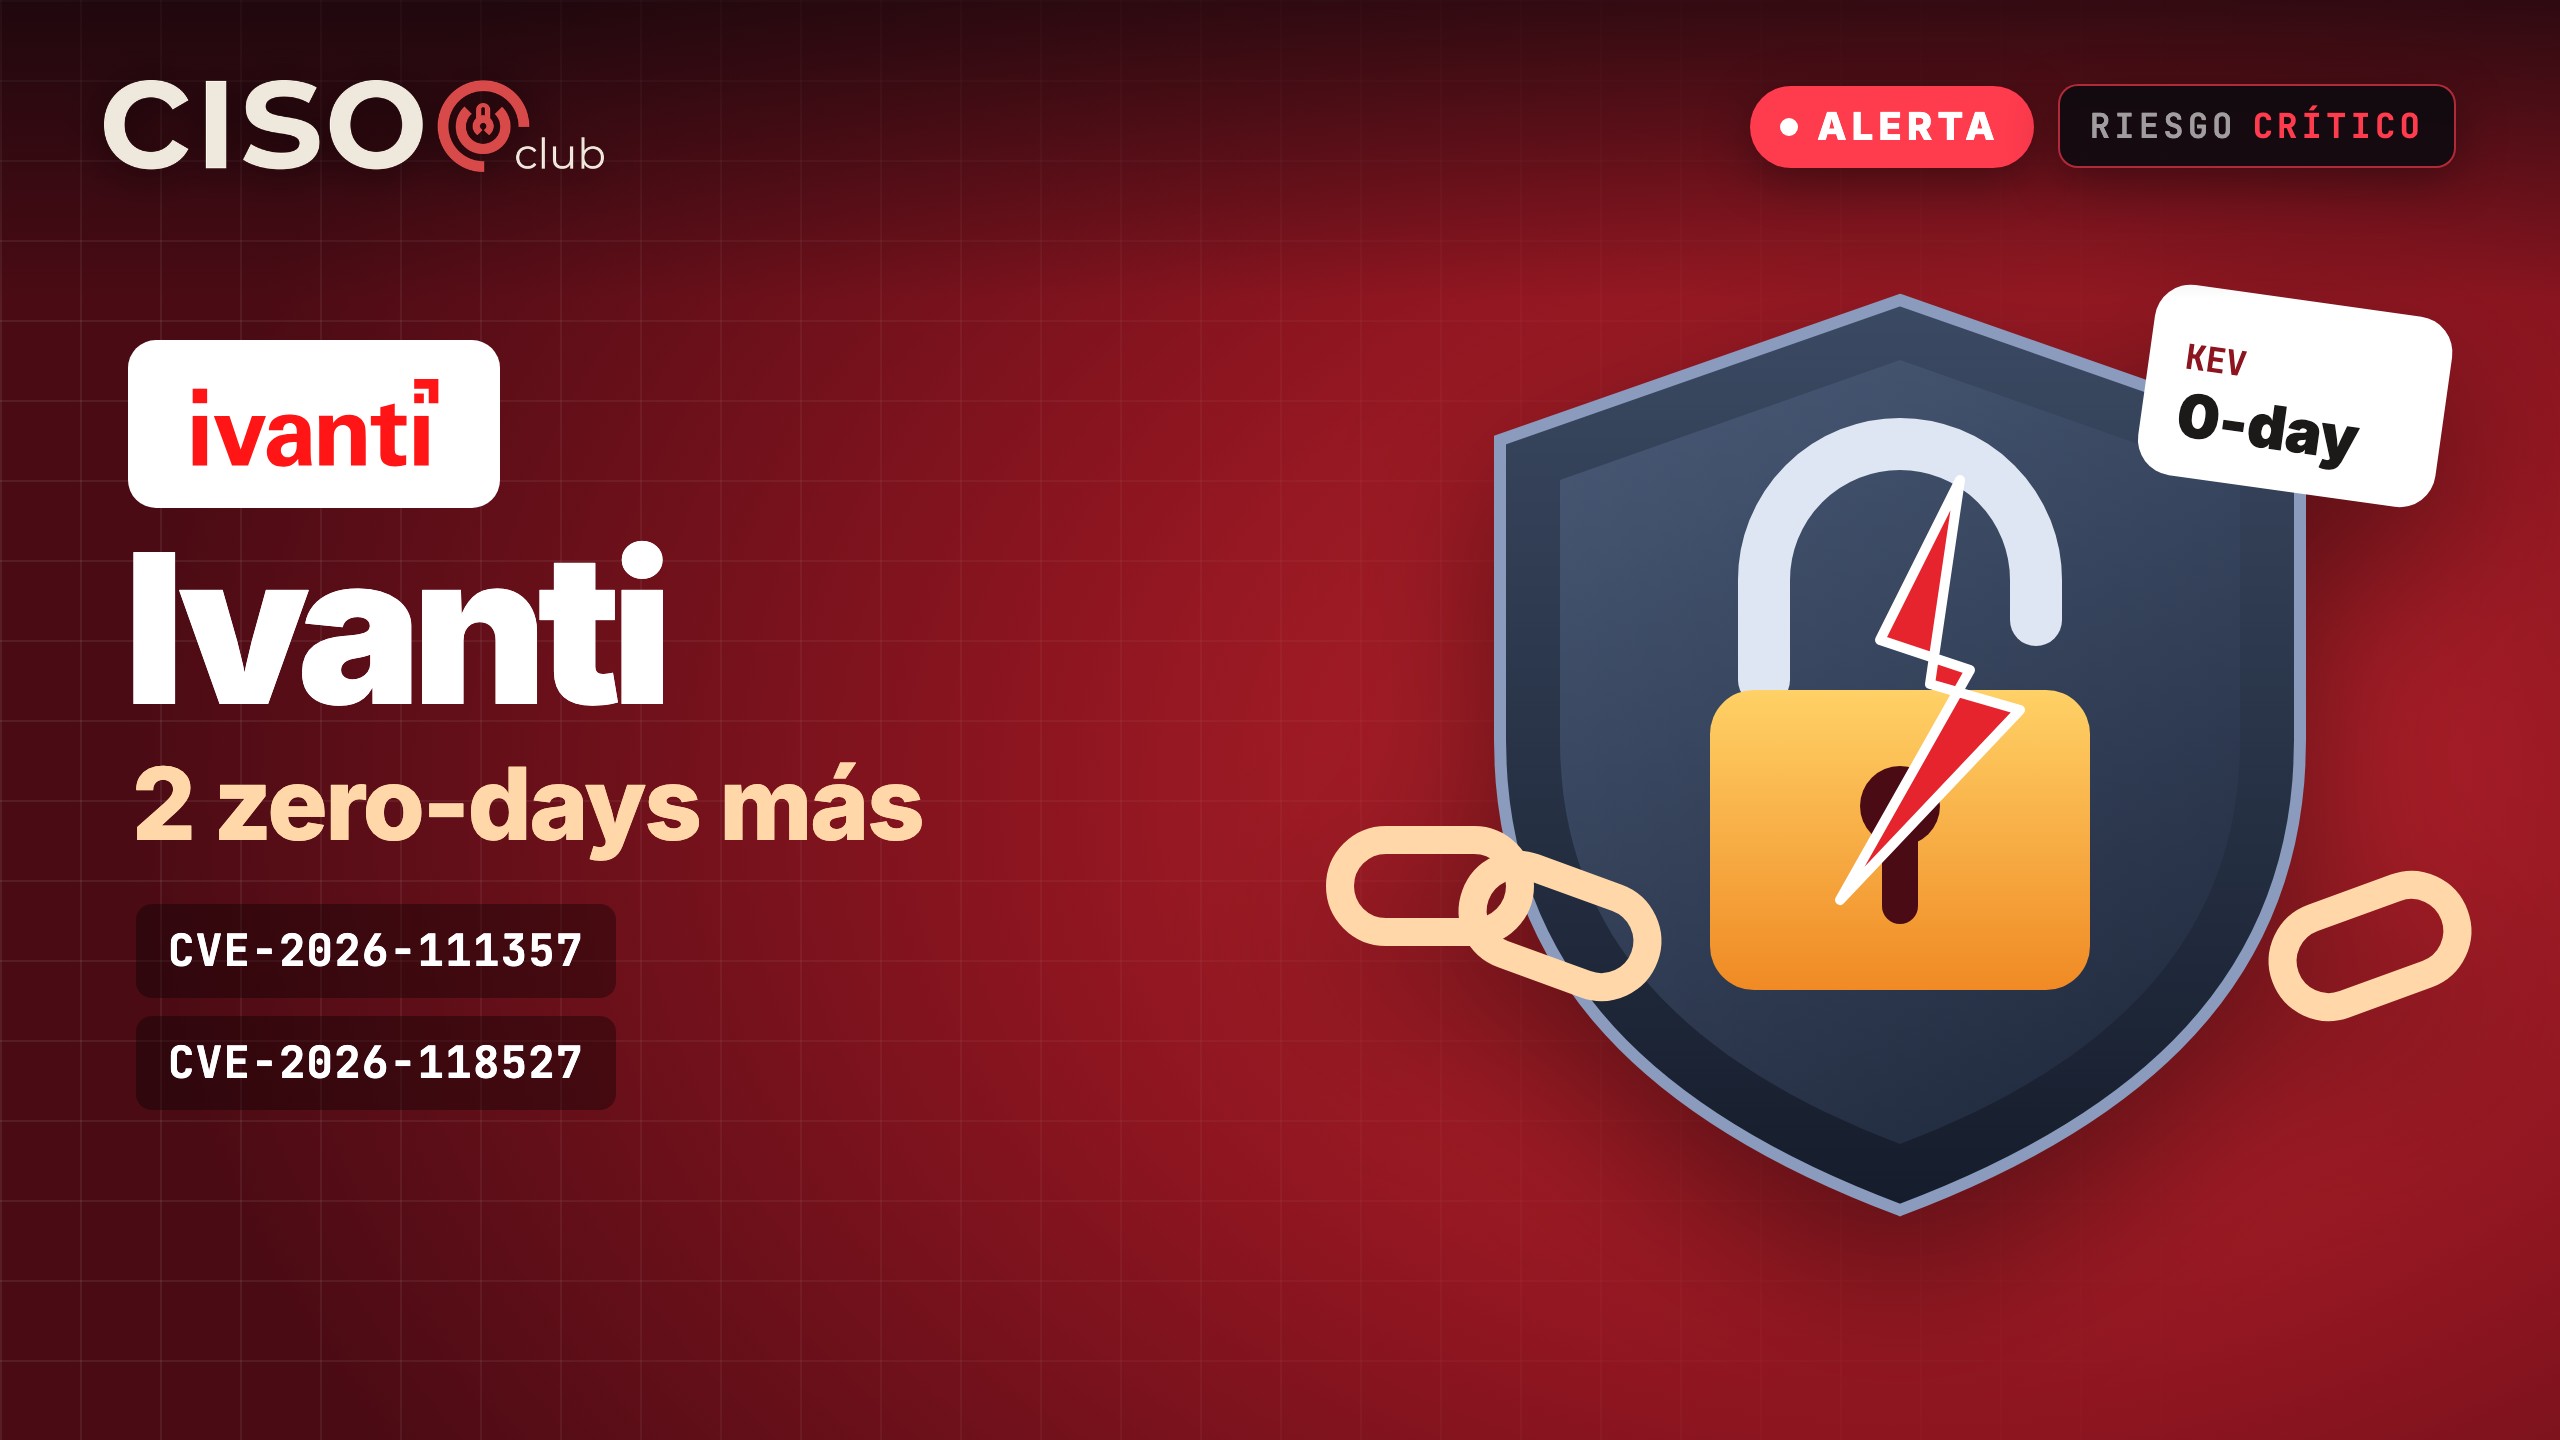
Ivanti parcha dos zero-days más en Connect Secure, encadenados en ataques desde octubre
Redacción CISOCLUB·2 noviembre, 2026·3 min de lectura

Ivanti publicó actualizaciones de seguridad para dos vulnerabilidades más en Connect Secure (ICS), su puerta de enlace de acceso remoto, que atacantes han encadenado como zero-day desde al menos el 1 de octubre. Para cualquier organización que use este VPN, el mensaje es doble: hay que parchar de inmediato y también asumir que el equipo pudo estar comprometido antes del parche.

Las dos fallas nuevas son CVE-2026-111357, una escalada de privilegios que el fabricante califica como de severidad alta, y CVE-2026-118527, que permite a un atacante autenticado subir archivos a un dispositivo sin parchear. Según BleepingComputer, ambas se usaron en cadena con CVE-2026-104935, un bypass de autenticación que Ivanti ya había corregido en octubre. No contamos con puntajes CVSS publicados en la fuente que revisamos.

Este contenido es exclusivo para la comunidad

Únete gratis en 2 minutos para leerlo completo.

Gratis · sin spam · tus datos no se comparten
Sigue leyendo