Registro abierto Crónica de un ataque anunciado · CDMX · 4 de noviembre 2026 Registrarme → +2 eventos
En el mundo.

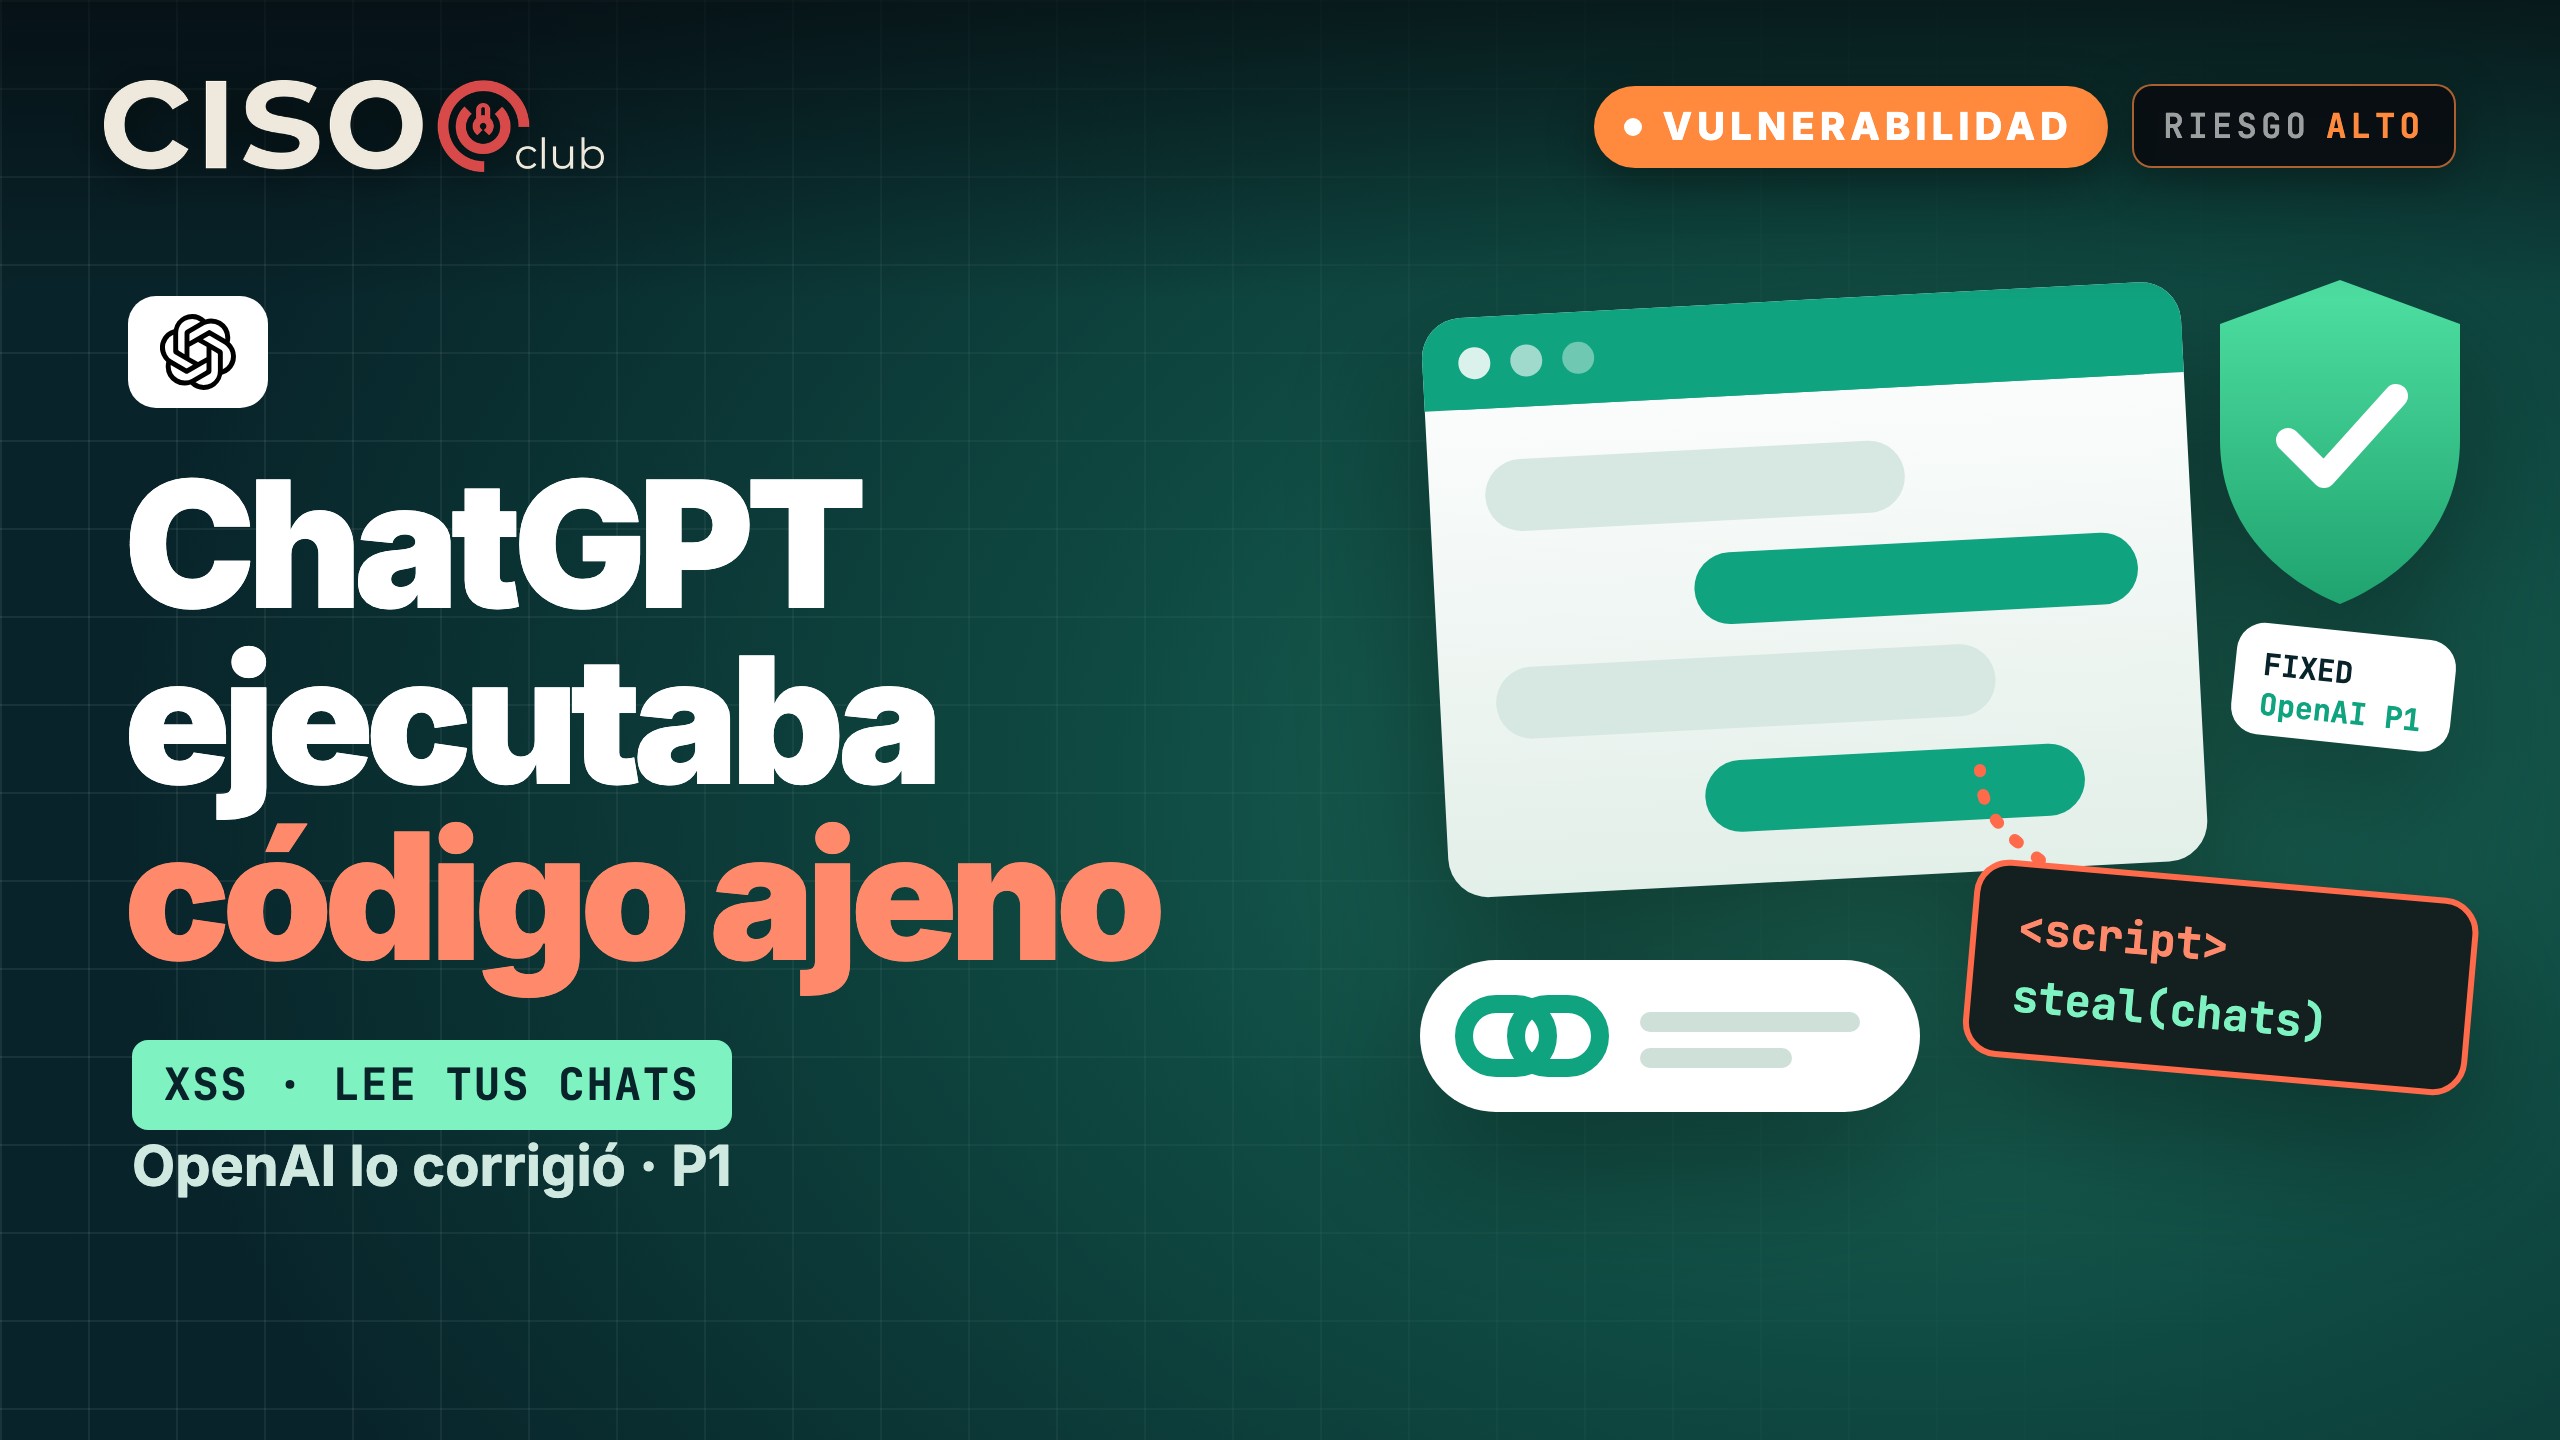
Un enlace compartido de ChatGPT podía ejecutar código ajeno en su sesión; OpenAI ya lo corrigió
Redacción CISOCLUB·31 octubre, 2026·4 min de lectura

Un enlace público compartido de ChatGPT podía ejecutar código de un atacante dentro de la sesión de cualquier usuario con sesión iniciada que lo abriera, y con eso leer sus conversaciones privadas. La falla la documentó la firma Parameter, se reportó a OpenAI el 18 de octubre de 2026 y quedó corregida el 26 de octubre, con calificación P1, la categoría más grave de OpenAI.

Según el análisis publicado por Parameter el 28 de octubre, el problema no estaba en el aislamiento de la función Preview de ChatGPT, que ejecuta HTML en un frame restringido y funcionaba como se esperaba. La falla surgía de la combinación de dos piezas de la propia interfaz.

Este contenido es exclusivo para la comunidad

Únete gratis en 2 minutos para leerlo completo.

Gratis · sin spam · tus datos no se comparten
Sigue leyendo