Registro abierto Crónica de un ataque anunciado · CDMX · 4 de noviembre 2026 Registrarme → +2 eventos
En el mundo.

CISA suma a KEV fallas explotadas en Ivanti Connect Secure y GitLab
Redacción CISOCLUB·29 octubre, 2026·3 min de lectura

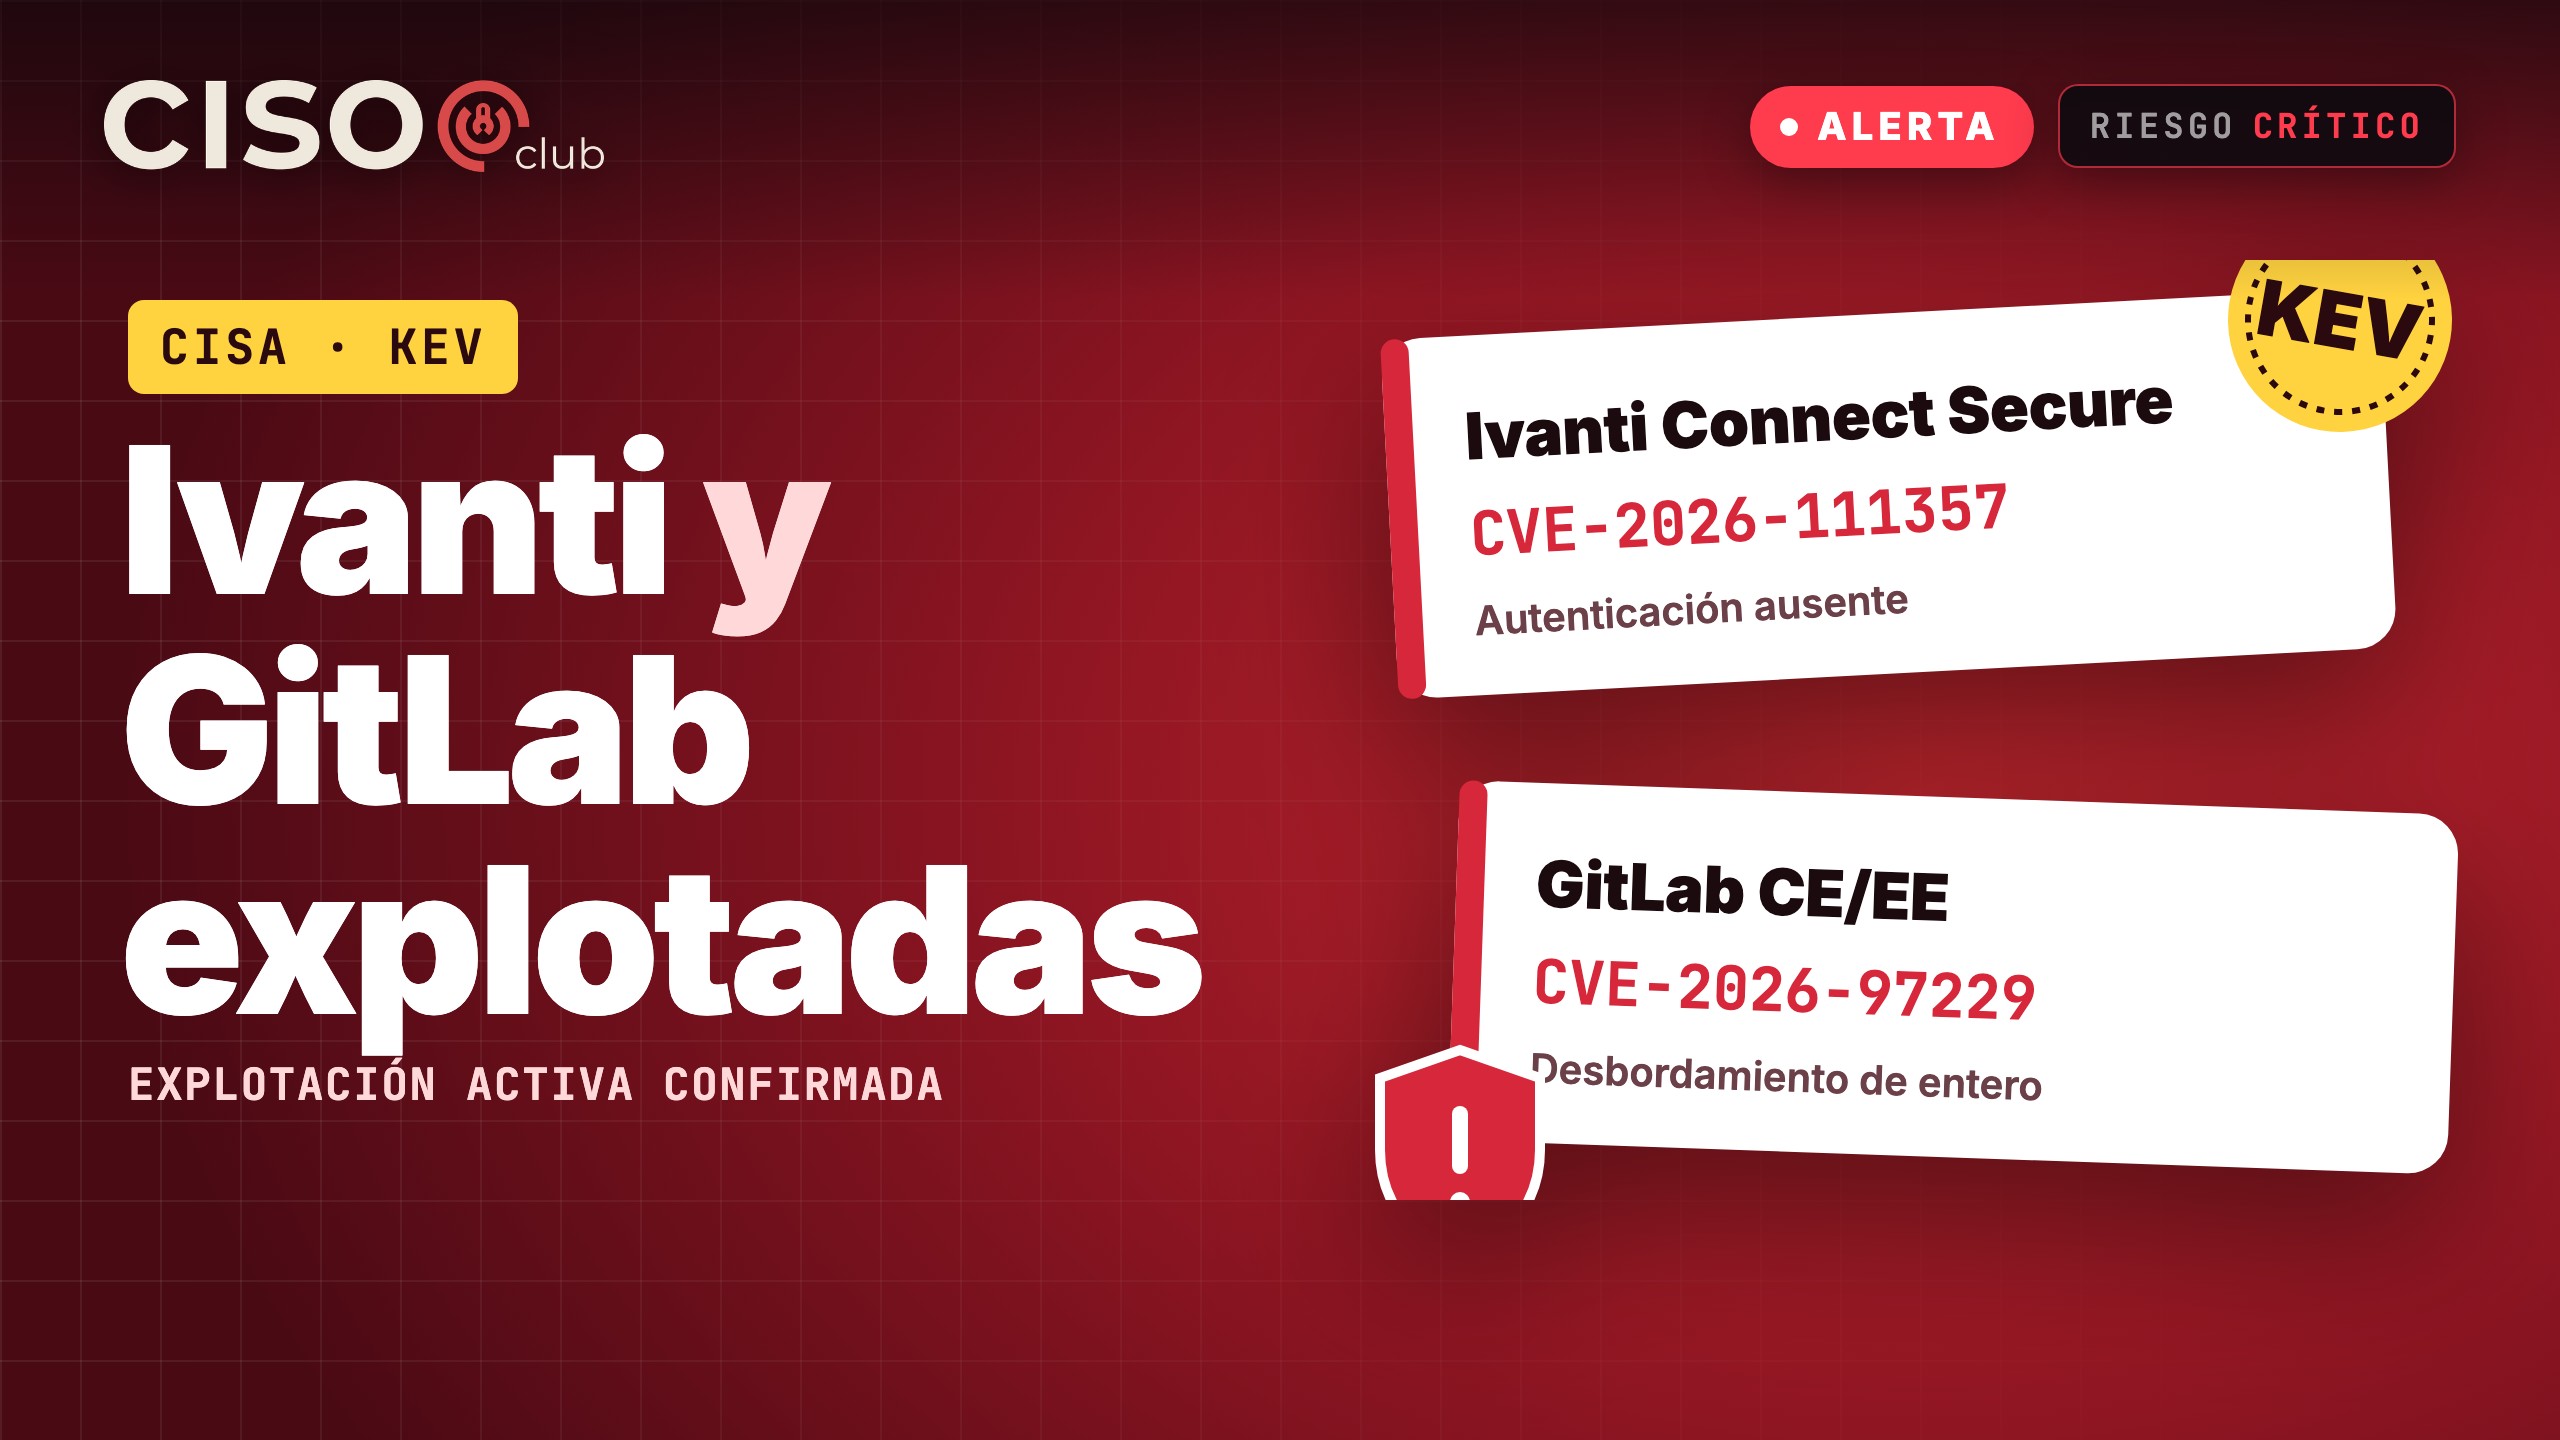
CISA incorporó el 29 de octubre de 2026 dos vulnerabilidades a su catálogo de Vulnerabilidades Explotadas Conocidas (KEV): la CVE-2026-111357, en Ivanti Connect Secure, y la CVE-2026-97229, en GitLab Community y Enterprise Edition. Su inclusión significa que la agencia tiene evidencia de explotación activa, y ambas afectan componentes que en muchas organizaciones están expuestos o conectados a activos críticos: la VPN de acceso remoto y la plataforma de código y pipelines.

La alerta de CISA lista dos entradas. La primera, CVE-2026-111357, afecta a Ivanti Connect Secure y CISA la clasifica como falta de autenticación en una función crítica. La segunda, CVE-2026-97229, afecta a GitLab CE y EE y se describe como un desbordamiento de entero (integer overflow or wraparound).

Este contenido es exclusivo para la comunidad

Únete gratis en 2 minutos para leerlo completo.

Gratis · sin spam · tus datos no se comparten
Sigue leyendo