Registro abierto Crónica de un ataque anunciado · CDMX · 4 de noviembre 2026 Registrarme → +2 eventos
En el mundo.

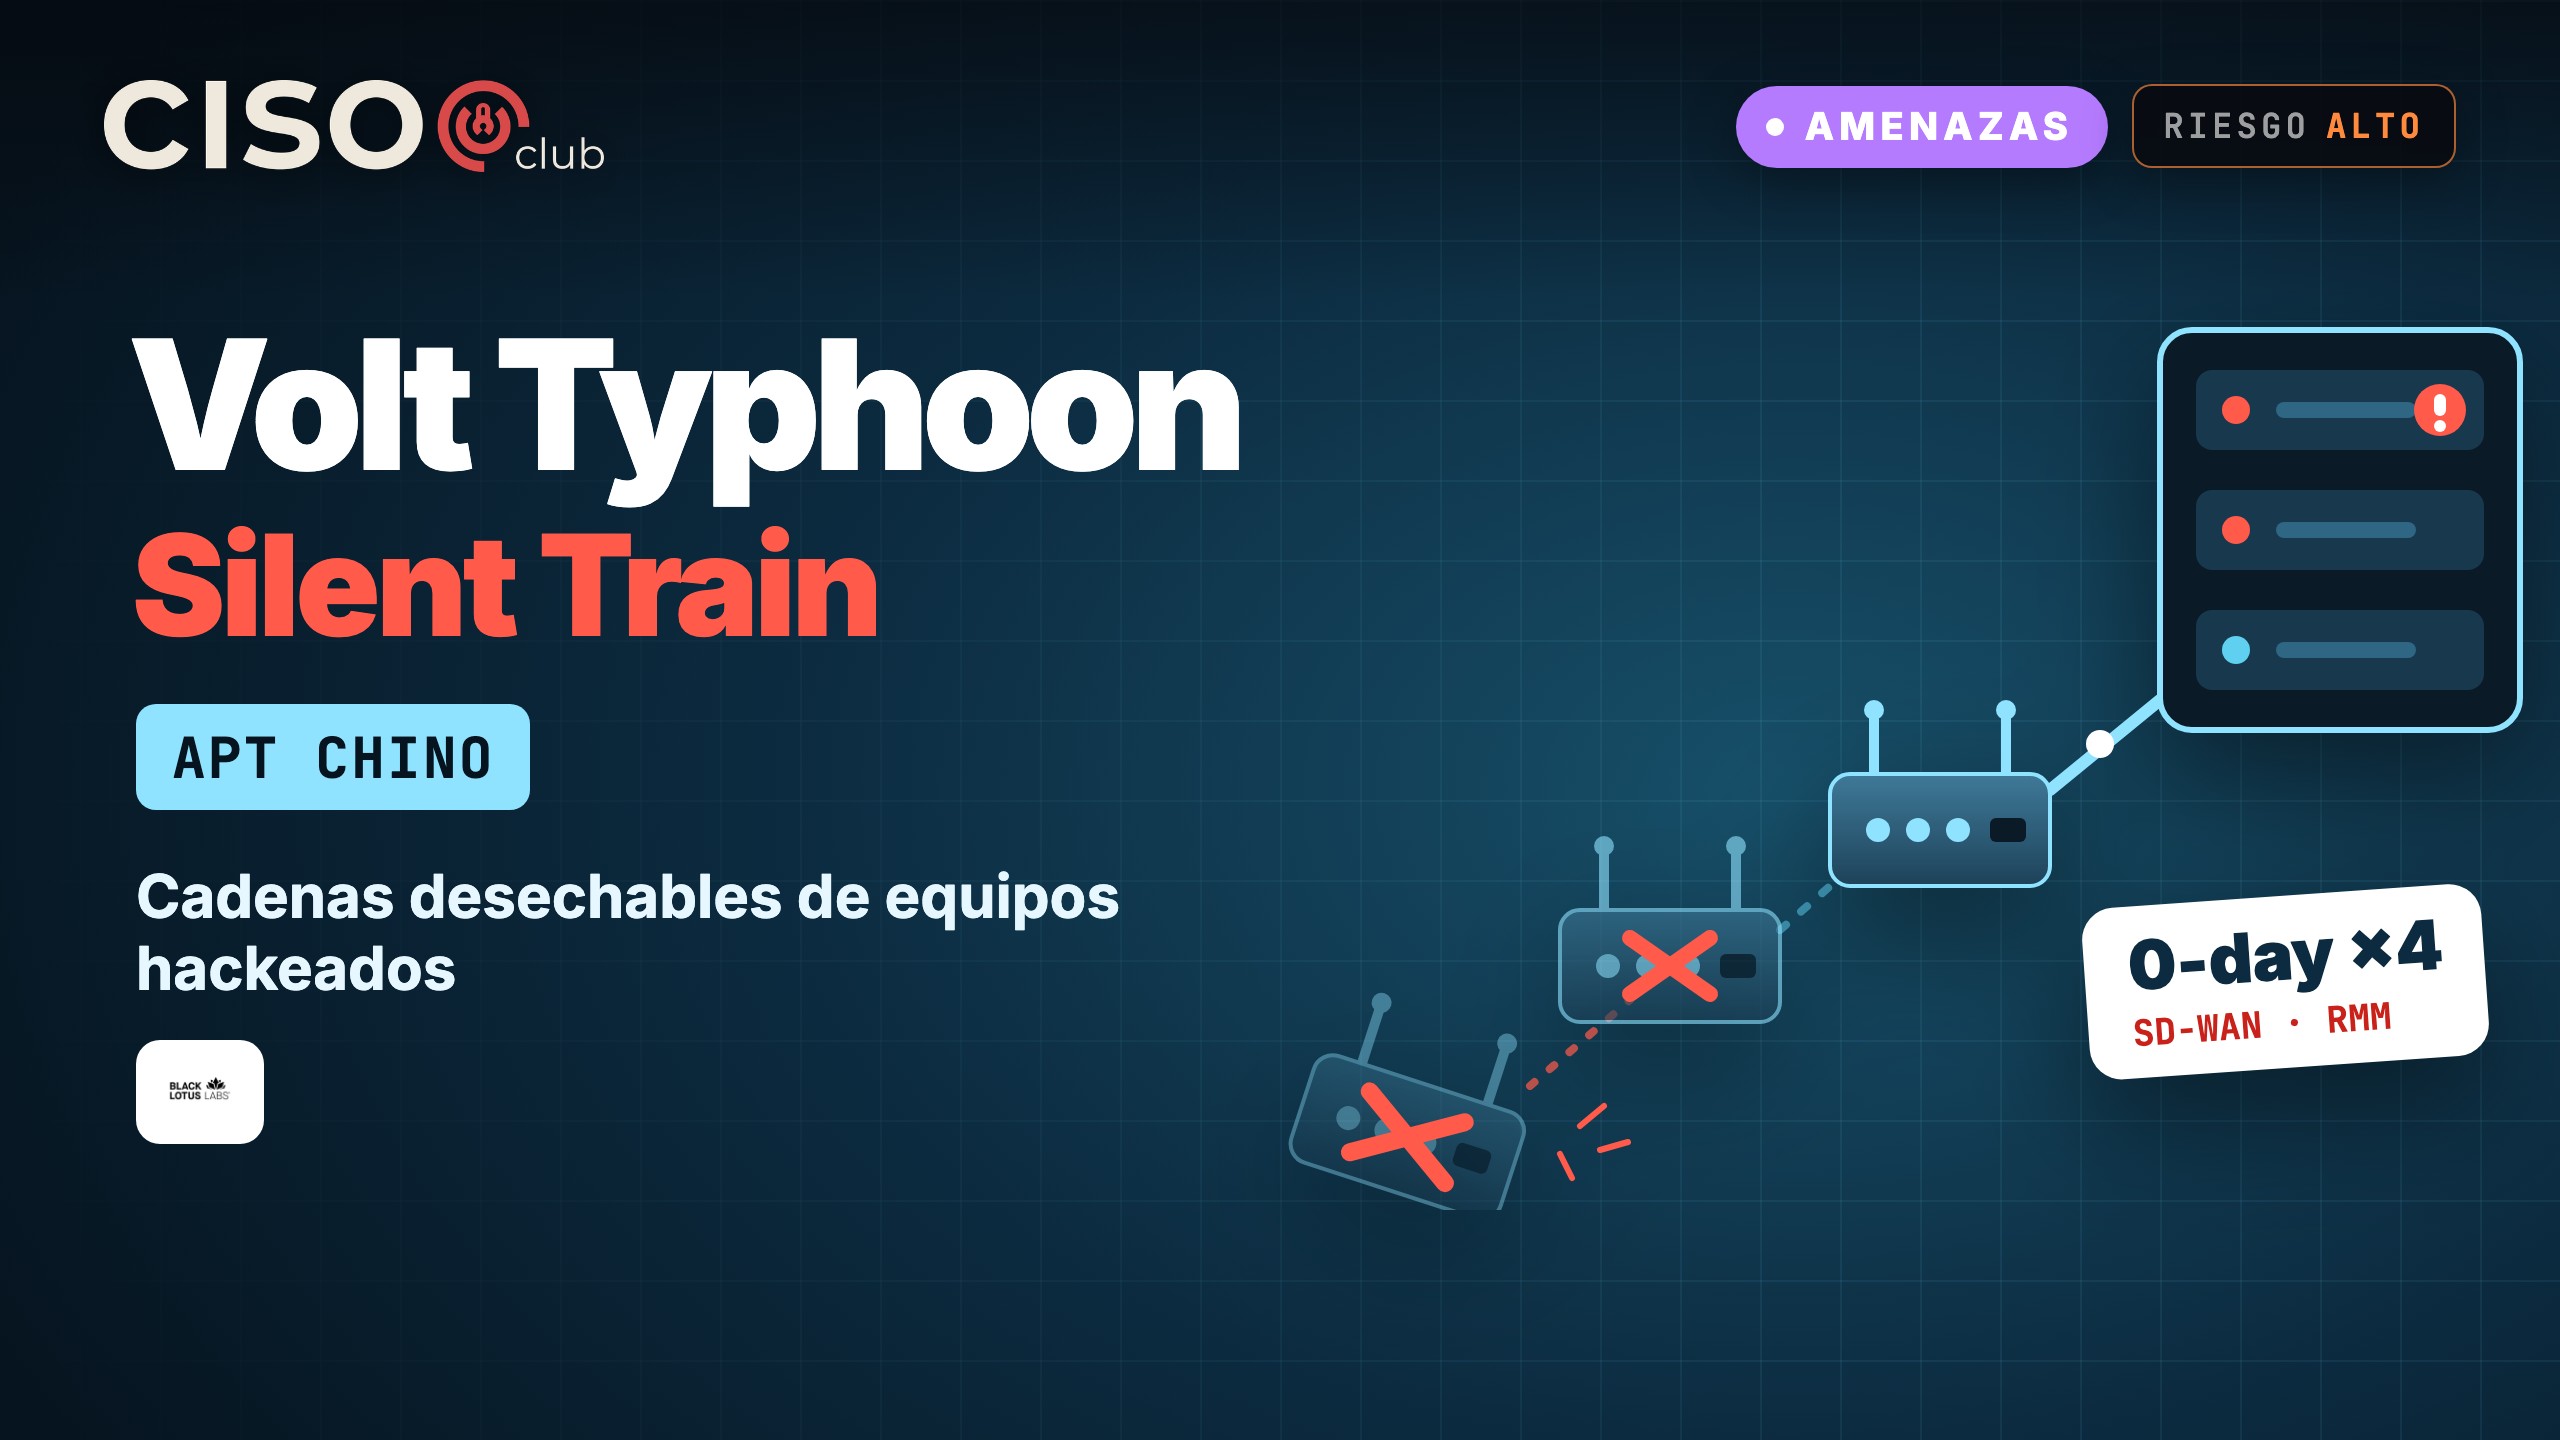
Volt Typhoon usa ‘Silent Train’, cadenas desechables de equipos hackeados, para zero-days
Redacción CISOCLUB·28 octubre, 2026·4 min de lectura

Black Lotus Labs, el equipo de investigación de amenazas de Lumen, documentó que el grupo chino patrocinado por el Estado Volt Typhoon opera un framework de infraestructura al que llama Silent Train: cadenas rotativas de dispositivos comprometidos bajo demanda que sirven de relevo para sus operaciones, incluidos ataques zero-day contra objetivos de alto valor. BleepingComputer publicó la cobertura el 28 de octubre de 2026.

Según el reporte, Black Lotus Labs sigue Silent Train desde hace tres años. El actor lo reserva para objetivos seleccionados, lo limpia tras cada operación y lo renueva de forma continua. Los investigadores lo asocian con operaciones manuales y cuidadosas, realizadas en horario de China (CST), y con un uso deliberado de zero-days contra víctimas prioritarias.

Este contenido es exclusivo para la comunidad

Únete gratis en 2 minutos para leerlo completo.

Gratis · sin spam · tus datos no se comparten
Sigue leyendo