Registro abierto ERM Executive Round Table · CDMX · 14 de octubre 2026 Registrarme → +1 evento
En el mundo.

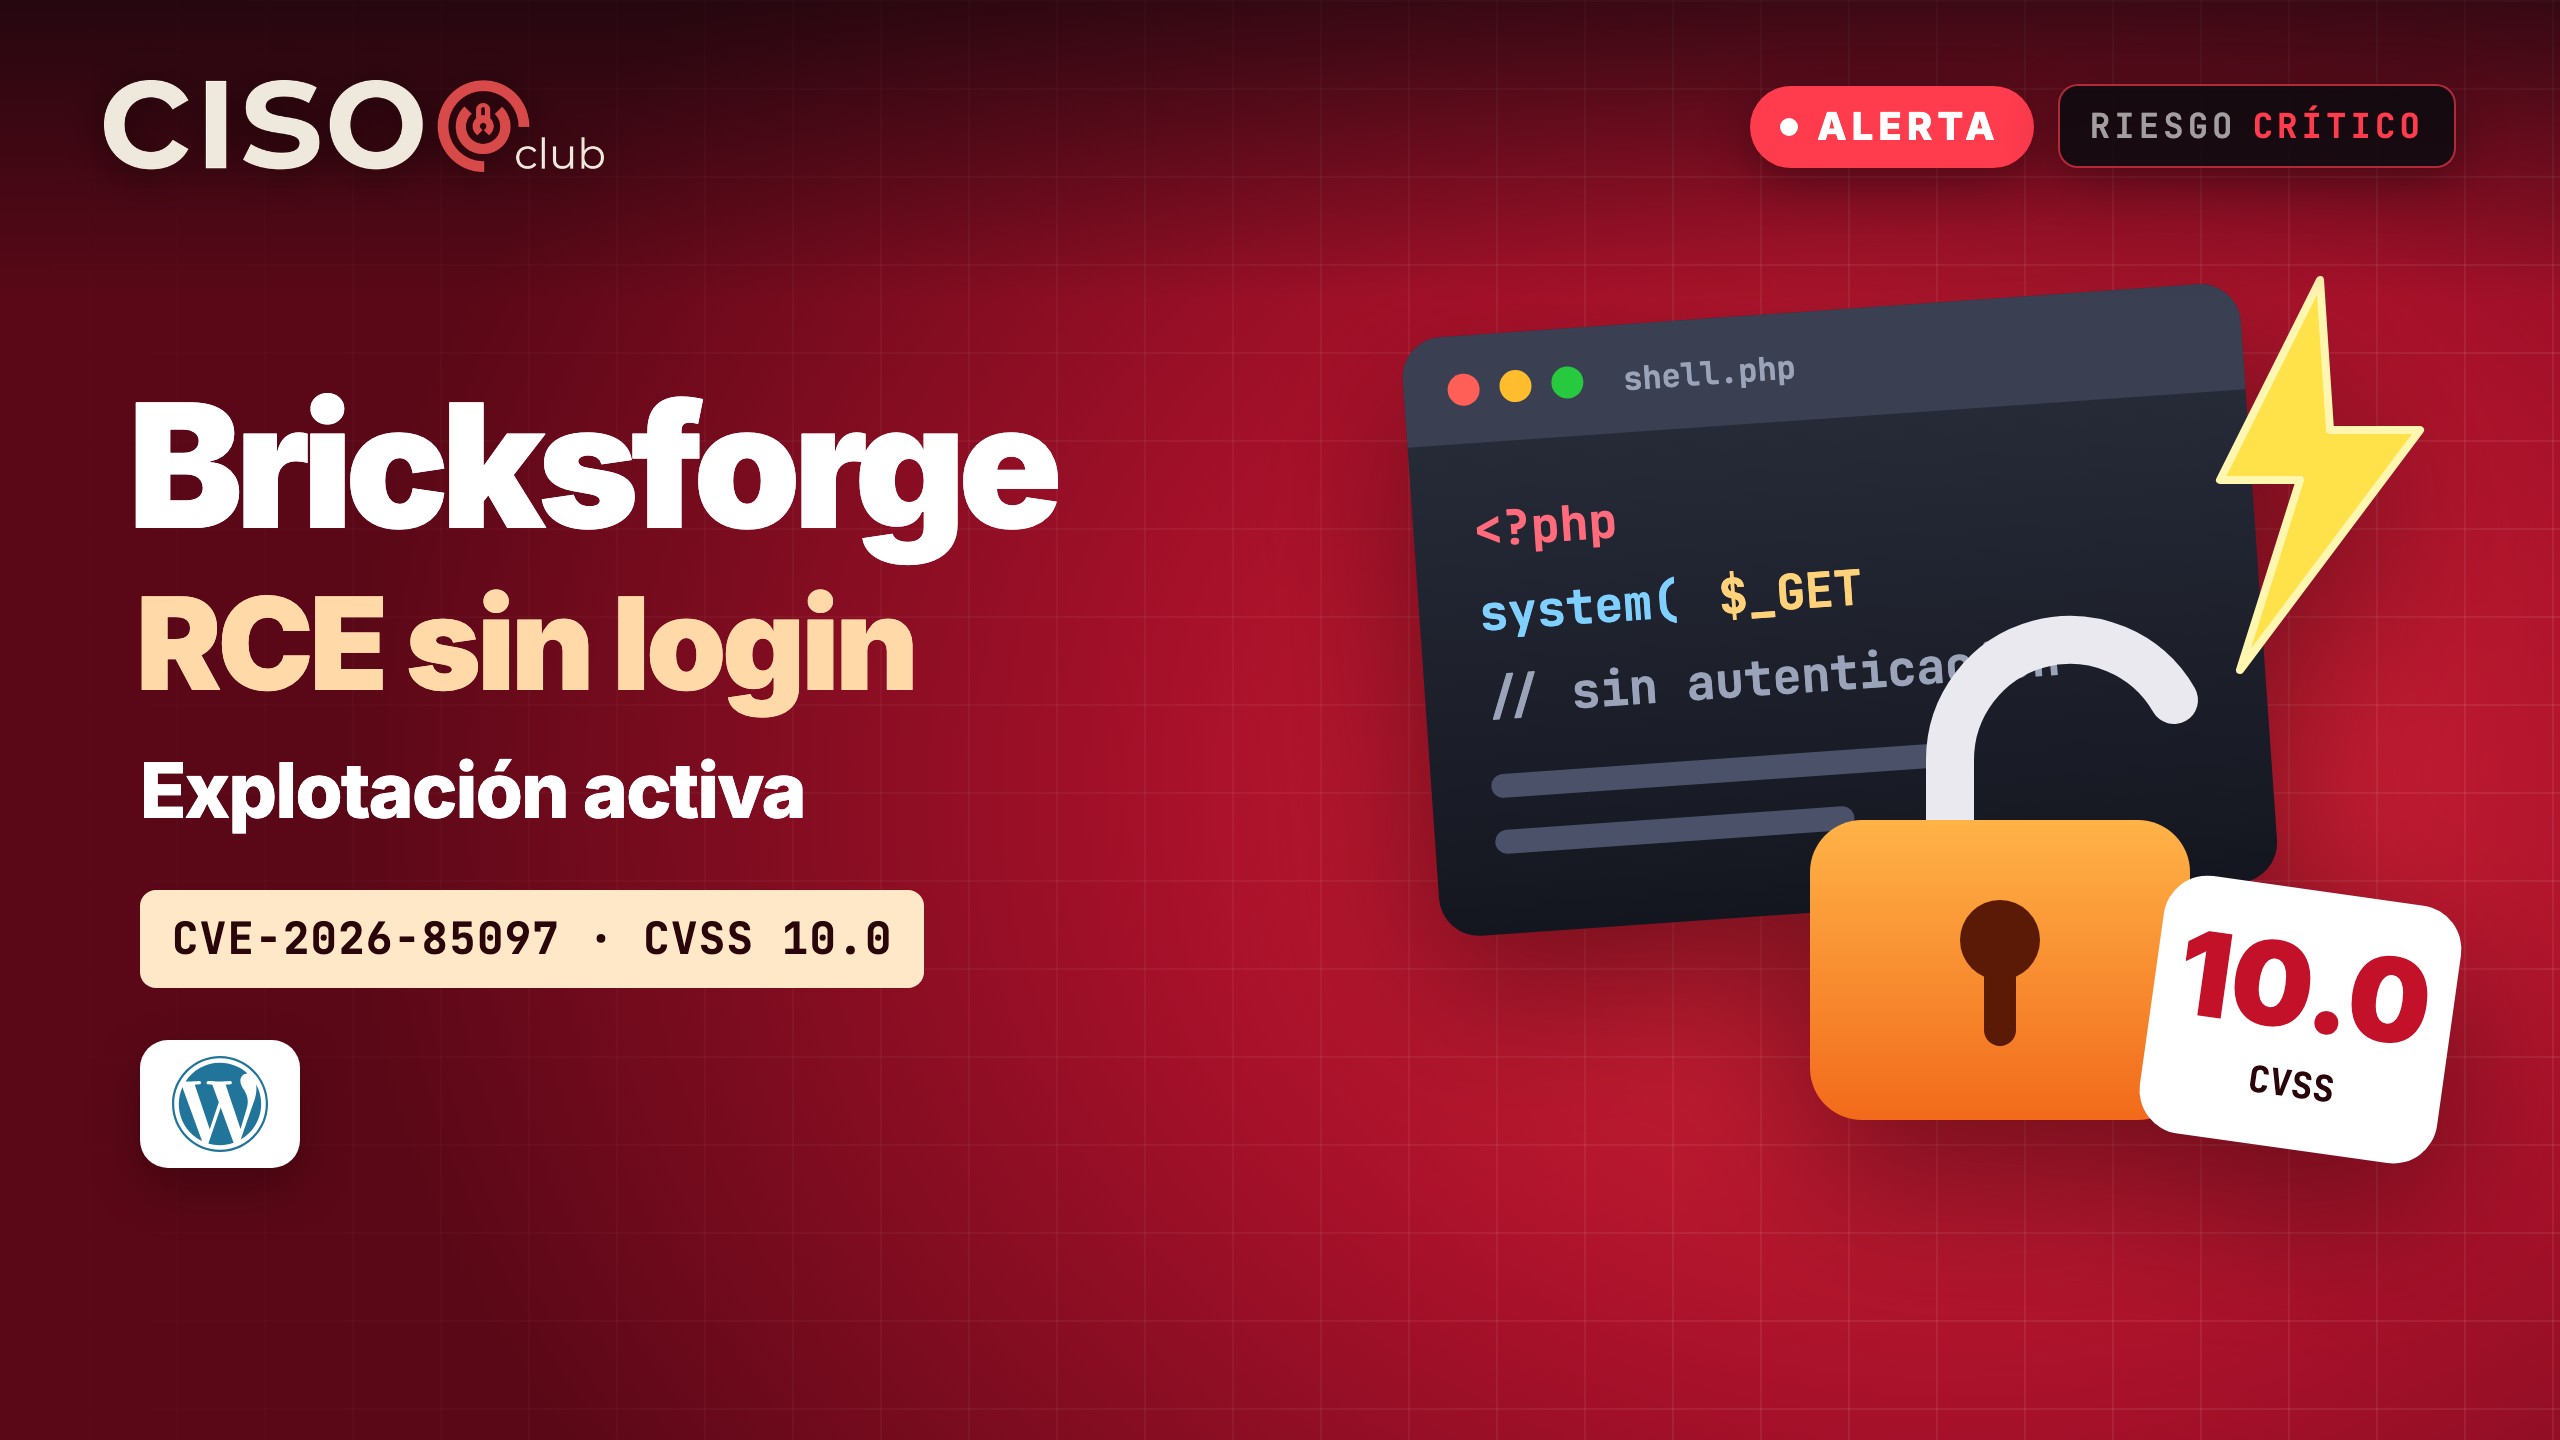
Explotan Bricksforge para WordPress (CVE-2026-85097, CVSS 10): RCE sin autenticación
Redacción CISOCLUB·12 octubre, 2026·3 min de lectura

Patchstack advierte que CVE-2026-85097, una falla de severidad máxima (CVSS 10.0) en el plugin Bricksforge para WordPress, ya se explota en internet. Permite a un atacante sin credenciales subir y ejecutar código PHP en el sitio, es decir, ejecución remota de código. La versión 3.1.8.10 corrige el problema y conviene aplicarla de inmediato.

Según Patchstack, la falla afecta a Bricksforge 3.1.8.9 y versiones anteriores. Se trata de una carga arbitraria de archivos sin autenticación: el plugin no impide que un archivo termine almacenado como PHP en el servidor.

Este contenido es exclusivo para la comunidad

Únete gratis en 2 minutos para leerlo completo.

Gratis · sin spam · tus datos no se comparten
Sigue leyendo